PHP-kwetsbaarheid zet bedrijfsleven op scherp: 4 actiepunten voor directie en IT-teams om nú op te pakken
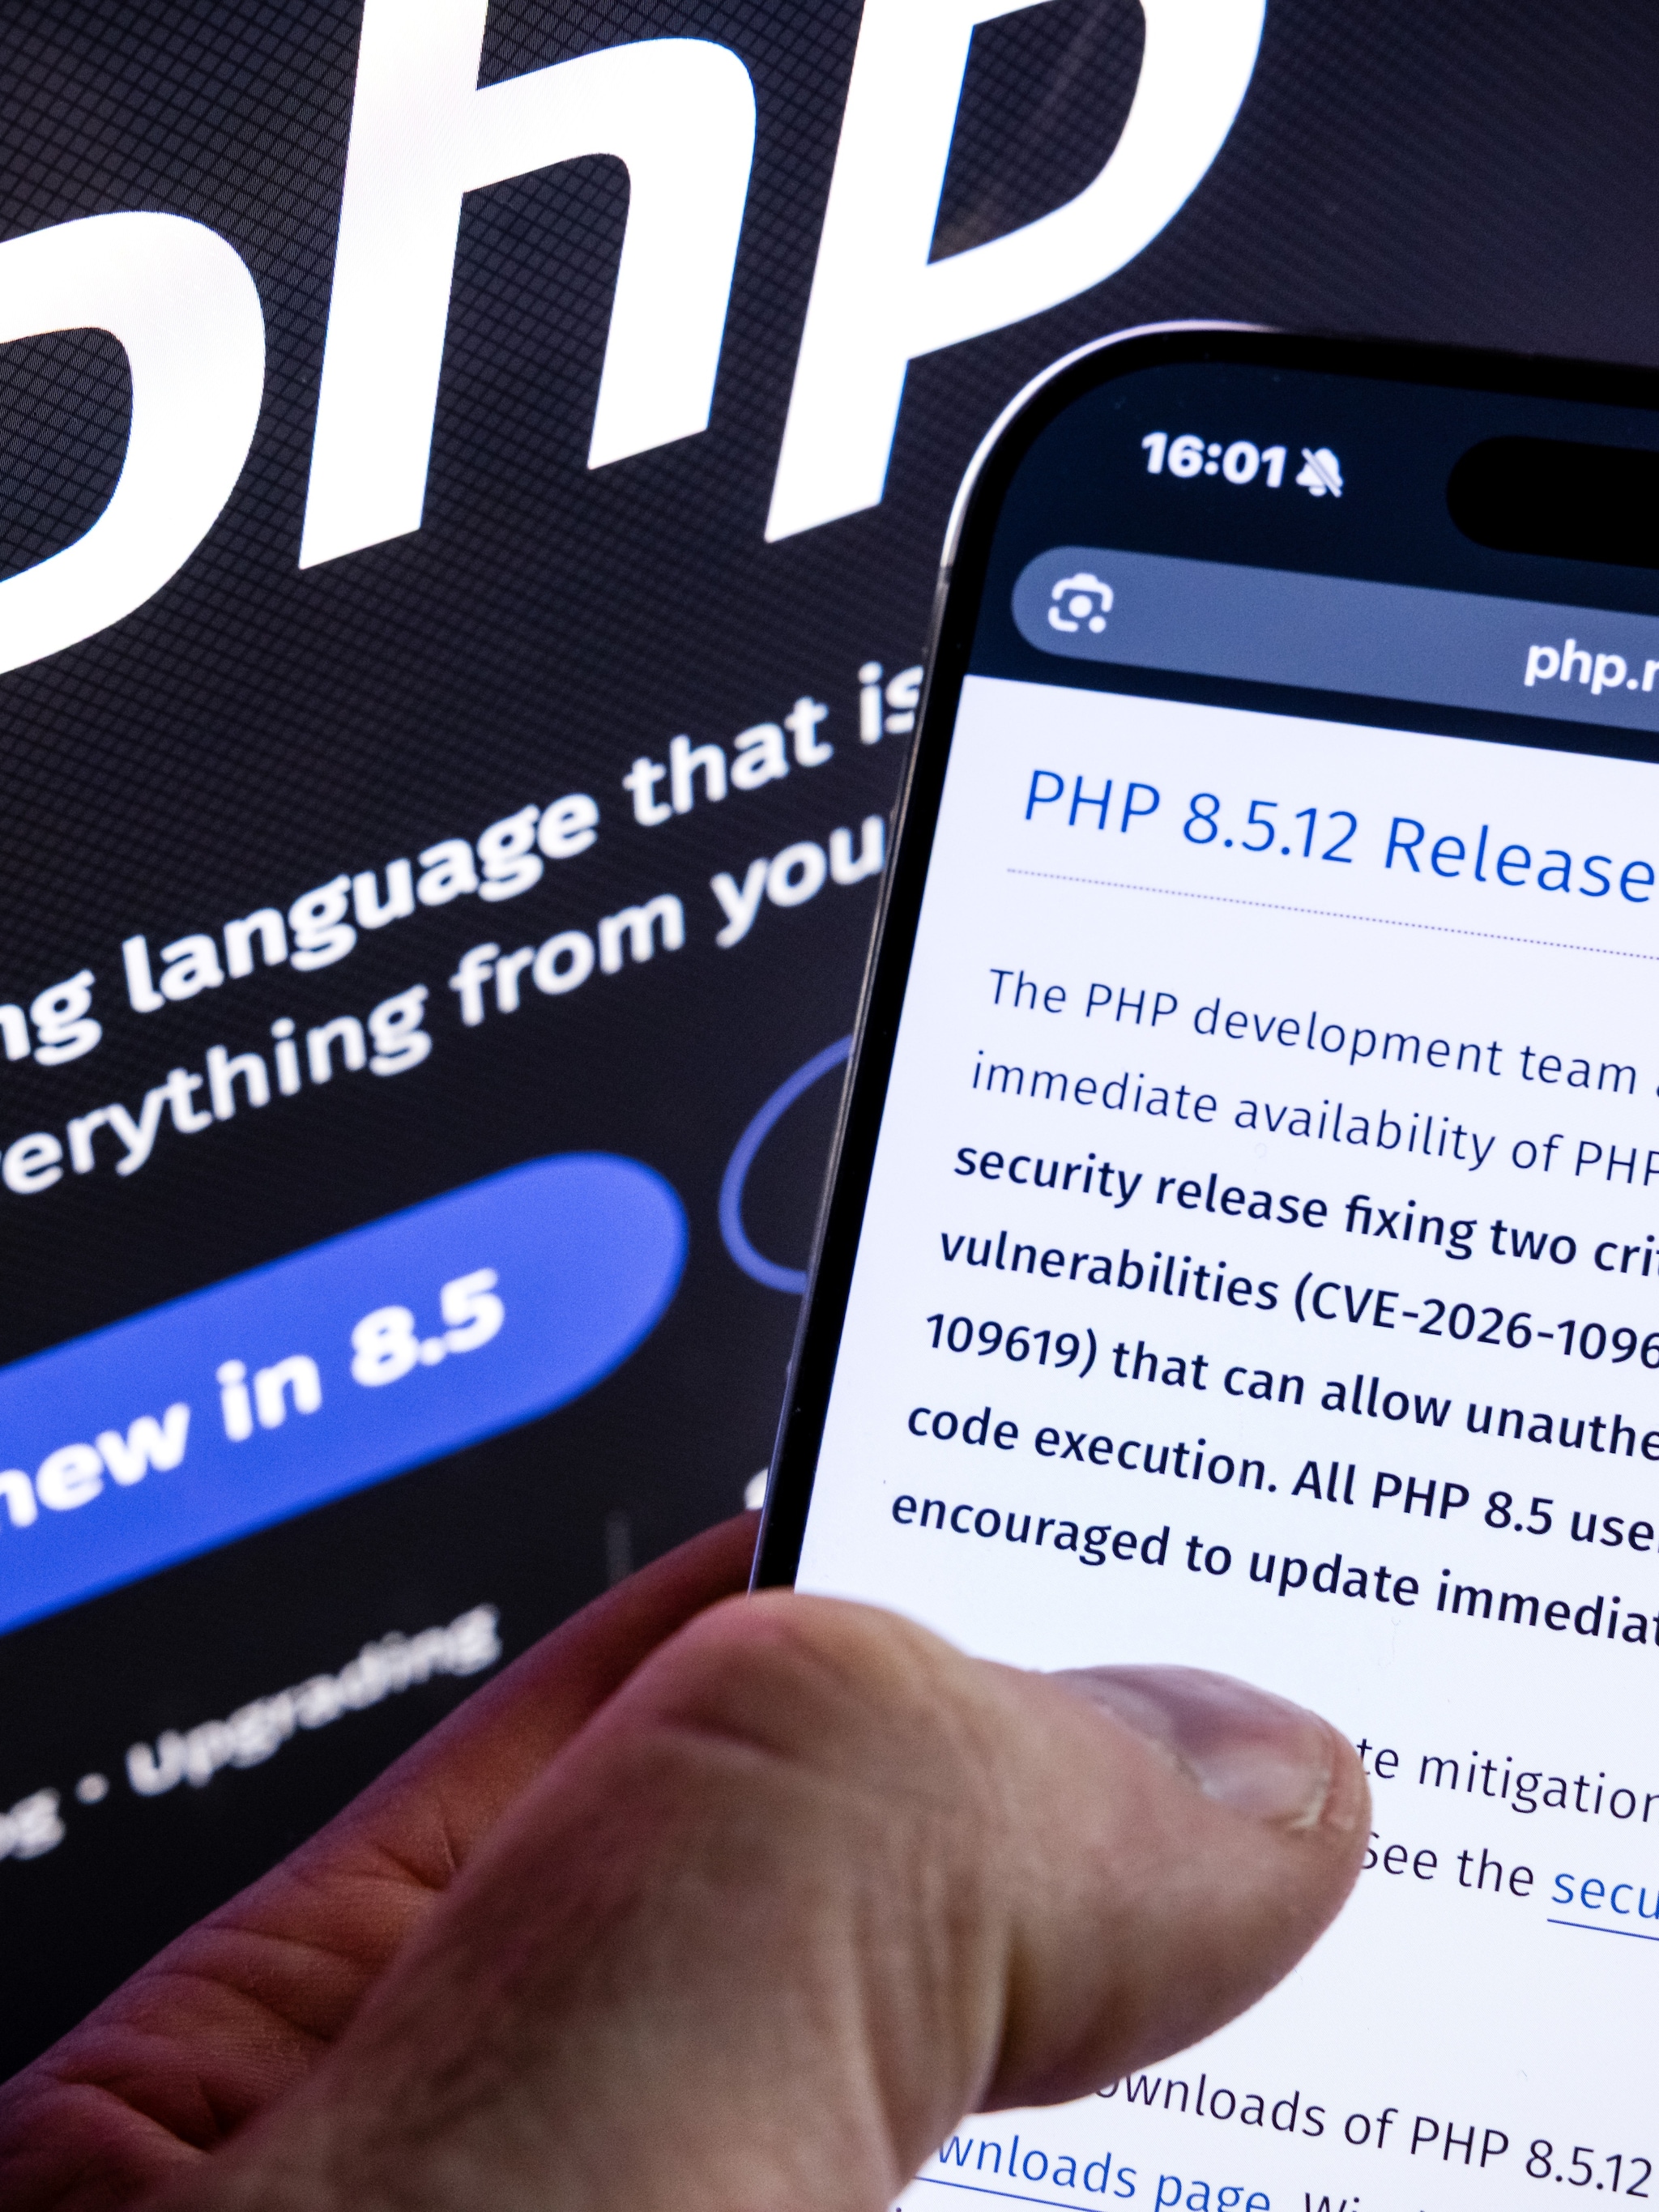
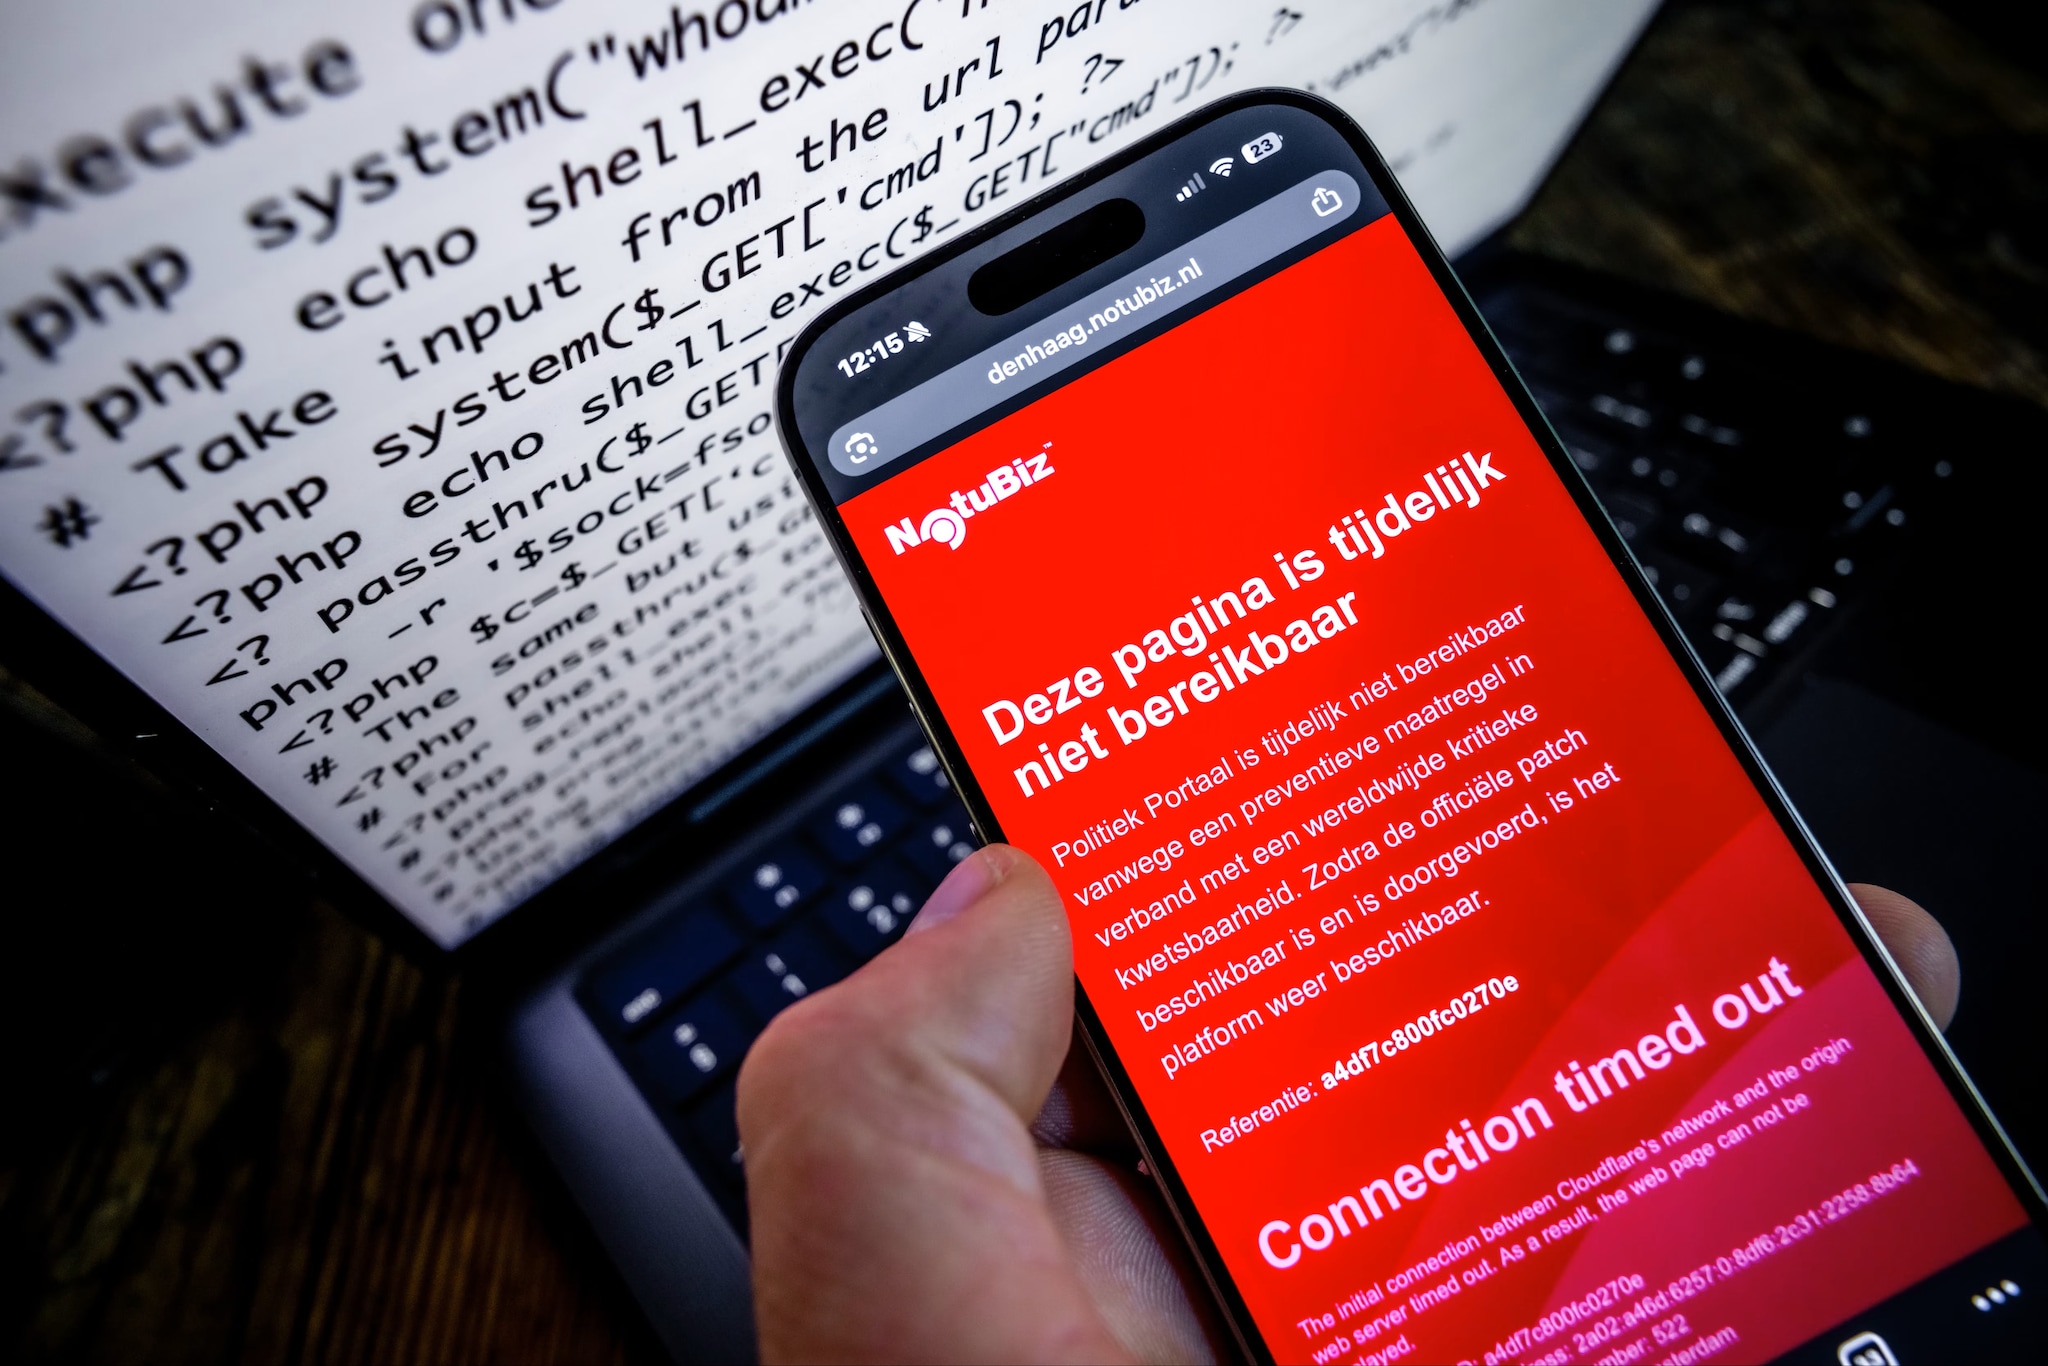
Het Nationaal Cyber Security Centrum (NCSC) meldt dat tal van websites en portals langzaamaan weer online gaan nadat ze uit voorzorg plat waren gelegd. Aanleiding was het ontdekken van kritieke kwetsbaarheden in PHP, de programmeertaal waarop een aanzienlijk deel van het wereldwijde web draait.
Het incident onderstreept hoe afhankelijk het bedrijfsleven is van software-infrastructuur en hoe snel een preventieve shutdown noodzakelijk kan zijn om grootschalige hacks en datadiefstal te voorkomen.
Waarom preventief offline gaan een verstandige keuze was
Bij een Remote Code Execution (RCE)-lek in een basistaal zoals PHP kunnen kwaadwillenden willekeurige opdrachten uitvoeren op de webserver zonder in te loggen. Voor veel organisaties is het tijdelijk uit de lucht halen van applicaties de veiligste maatregel terwijl er patches worden uitgerold.
Het Nationaal Cyber Security Centrum (NCSC) stelt dat ‘het tijdelijk offline halen van systemen volwassenheid in cybersecurity toont. Het laat zien dat monitoring werkt en dat organisaties risicogestuurd durven in te grijpen voordat er daadwerkelijk misbruik van wordt gemaakt’. Beter een uur een onbereikbare website dan een datalek dat wekenlang je reputatie én continuïteit sloopt, luidde de boodschap die vandaag vanuit meerdere cybersecurity-experts klonk.
Diezelfde experts benadrukten in de media ook dat het incident met PHP geen op zichzelf staand geval is, maar ‘een structurele uitdaging in modern IT-beheer’. Bedrijven weten vaak niet precies welke componenten er onder de motorkap van hun websoftware draaien.
Sterker nog: volgens Pelle Aardewerk (HP) komt het nog regelmatig voor cybersecurity-oplossingen binnen bedrijven en organisaties niet worden aangezet. „Vinden ze dan lastig qua beheer, zo van nóg een agent erbij, enzovoorts. Cybersecurity is niet alleen een contract afsluiten en verwachten dat het daarmee veilig is en blijft, maar juist samen blijven kijken wat er gebeurt, wat de risico’s zijn en wat er beter kan”.
LEES OOK - Websites komen geleidelijk weer online na PHP-problemen, ziet Nationaal Cybersecurity Centrum
Na PHP-updates zijn gevaren niet direct geweken
Met het doorvoeren van de PHP-beveiligingsupdates zijn de gevaren niet direct geweken, waarschuwden cybersecurityexperts eerder al. Zo is het ook belangrijk dat organisaties controleren of hackers eerder mogelijk al toegang hebben gehad tot de systemen, stellen zij.
Volgens NCSC laten ervaringen uit het verleden met een vergelijkbare kwetsbaarheid in andere software zien dat aanvallers een lange periode de kwetsbaarheid blijven misbruiken. „Het is waarschijnlijk dat dit voor deze kwetsbaarheden in PHP ook het geval zal zijn”.
4 directe actiepunten
1. Update-inventarisatie
Controleer direct of alle PHP-omgevingen binnen uw organisatie en bij uw IT-dienstverleners zijn bijgewerkt naar de nieuwste, beveiligde PHP-versie.
2. Log-analyse:
Laat het IT-team of uw SOC (Security Operations Center) controleren of er vóór het toepassen van de patch al verdachte netwerkverzoeken of afwijkend servergedrag zijn vastgesteld.
3. Ketenbeheer
Vraag sleutelleveranciers formeel om te bevestigen dat hun gehoste systemen gecontroleerd en beschermd zijn tegen dit specifieke lek.
4. Evalueer de Incident Response
Gebruik dit incident om te evalueren hoe snel uw organisatie beslissingen kan nemen over het tijdelijk platleggen van kritieke bedrijfssystemen in crisissituaties.
En: hoe verliep de communicatie vandaag binnen het bedrijf? Wist iedereen wat er speelde en wat wel en niet te doen...?
Ontvang elke week het beste van BusinessWise in je mailbox. Schrijf je hier nu gratis in en win je eigen robot!