Hackers eisen steeds meer ruimte op, ziet expert Pelle Aardewerk: zo schudt het Albert Heijn incident de boardroom wakker
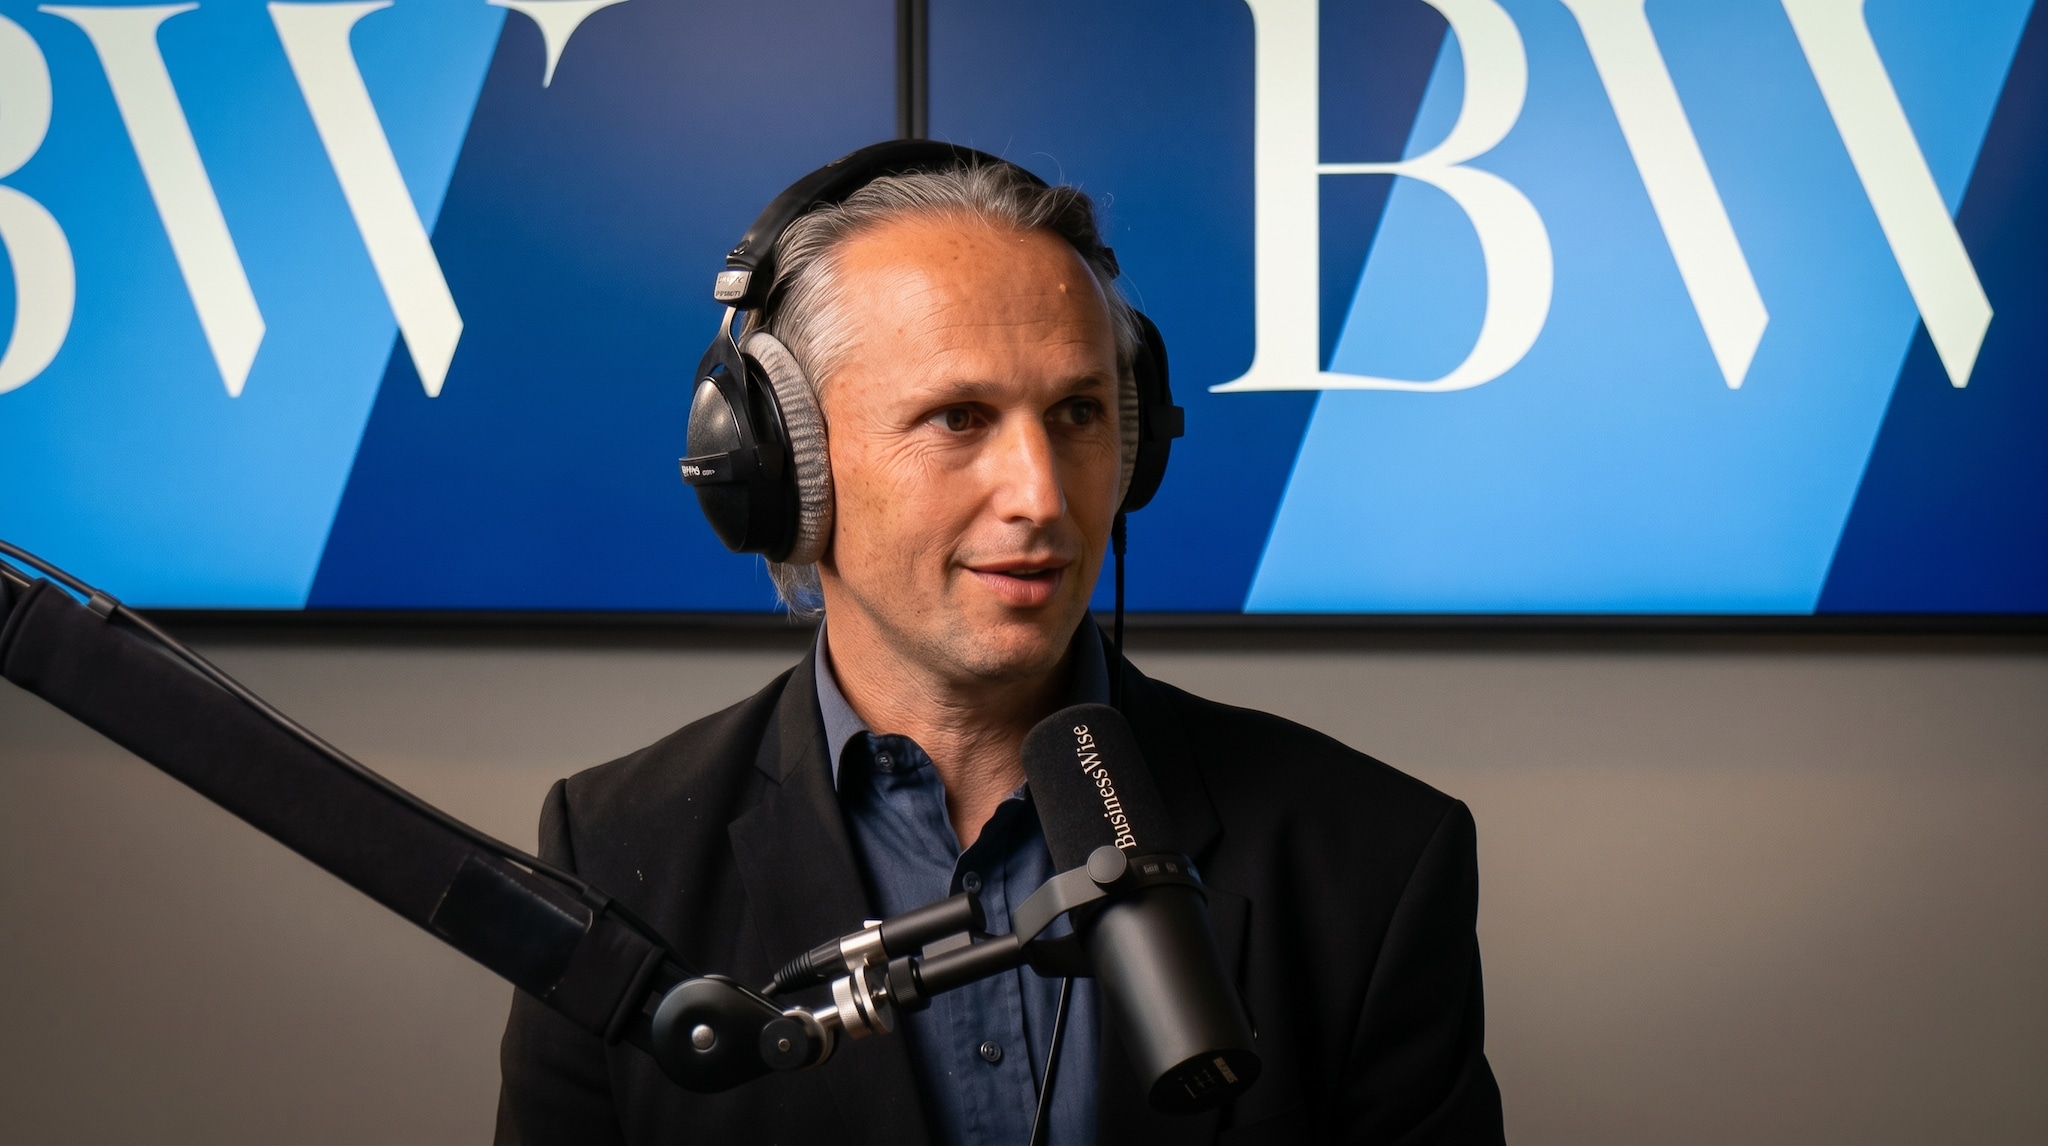
Het IT-incident bij Albert Heijn moet de boardroom wakker schudden. Dat stelt Pelle Aardewerk, cybersecurityspecialist bij HP, in BusinessWise Weekly. Hackers richten zich volgens hem steeds vaker op kritieke infrastructuur. Daarom is het tijd dat organisaties overstappen van detectieve naar preventieve cybersecurity.
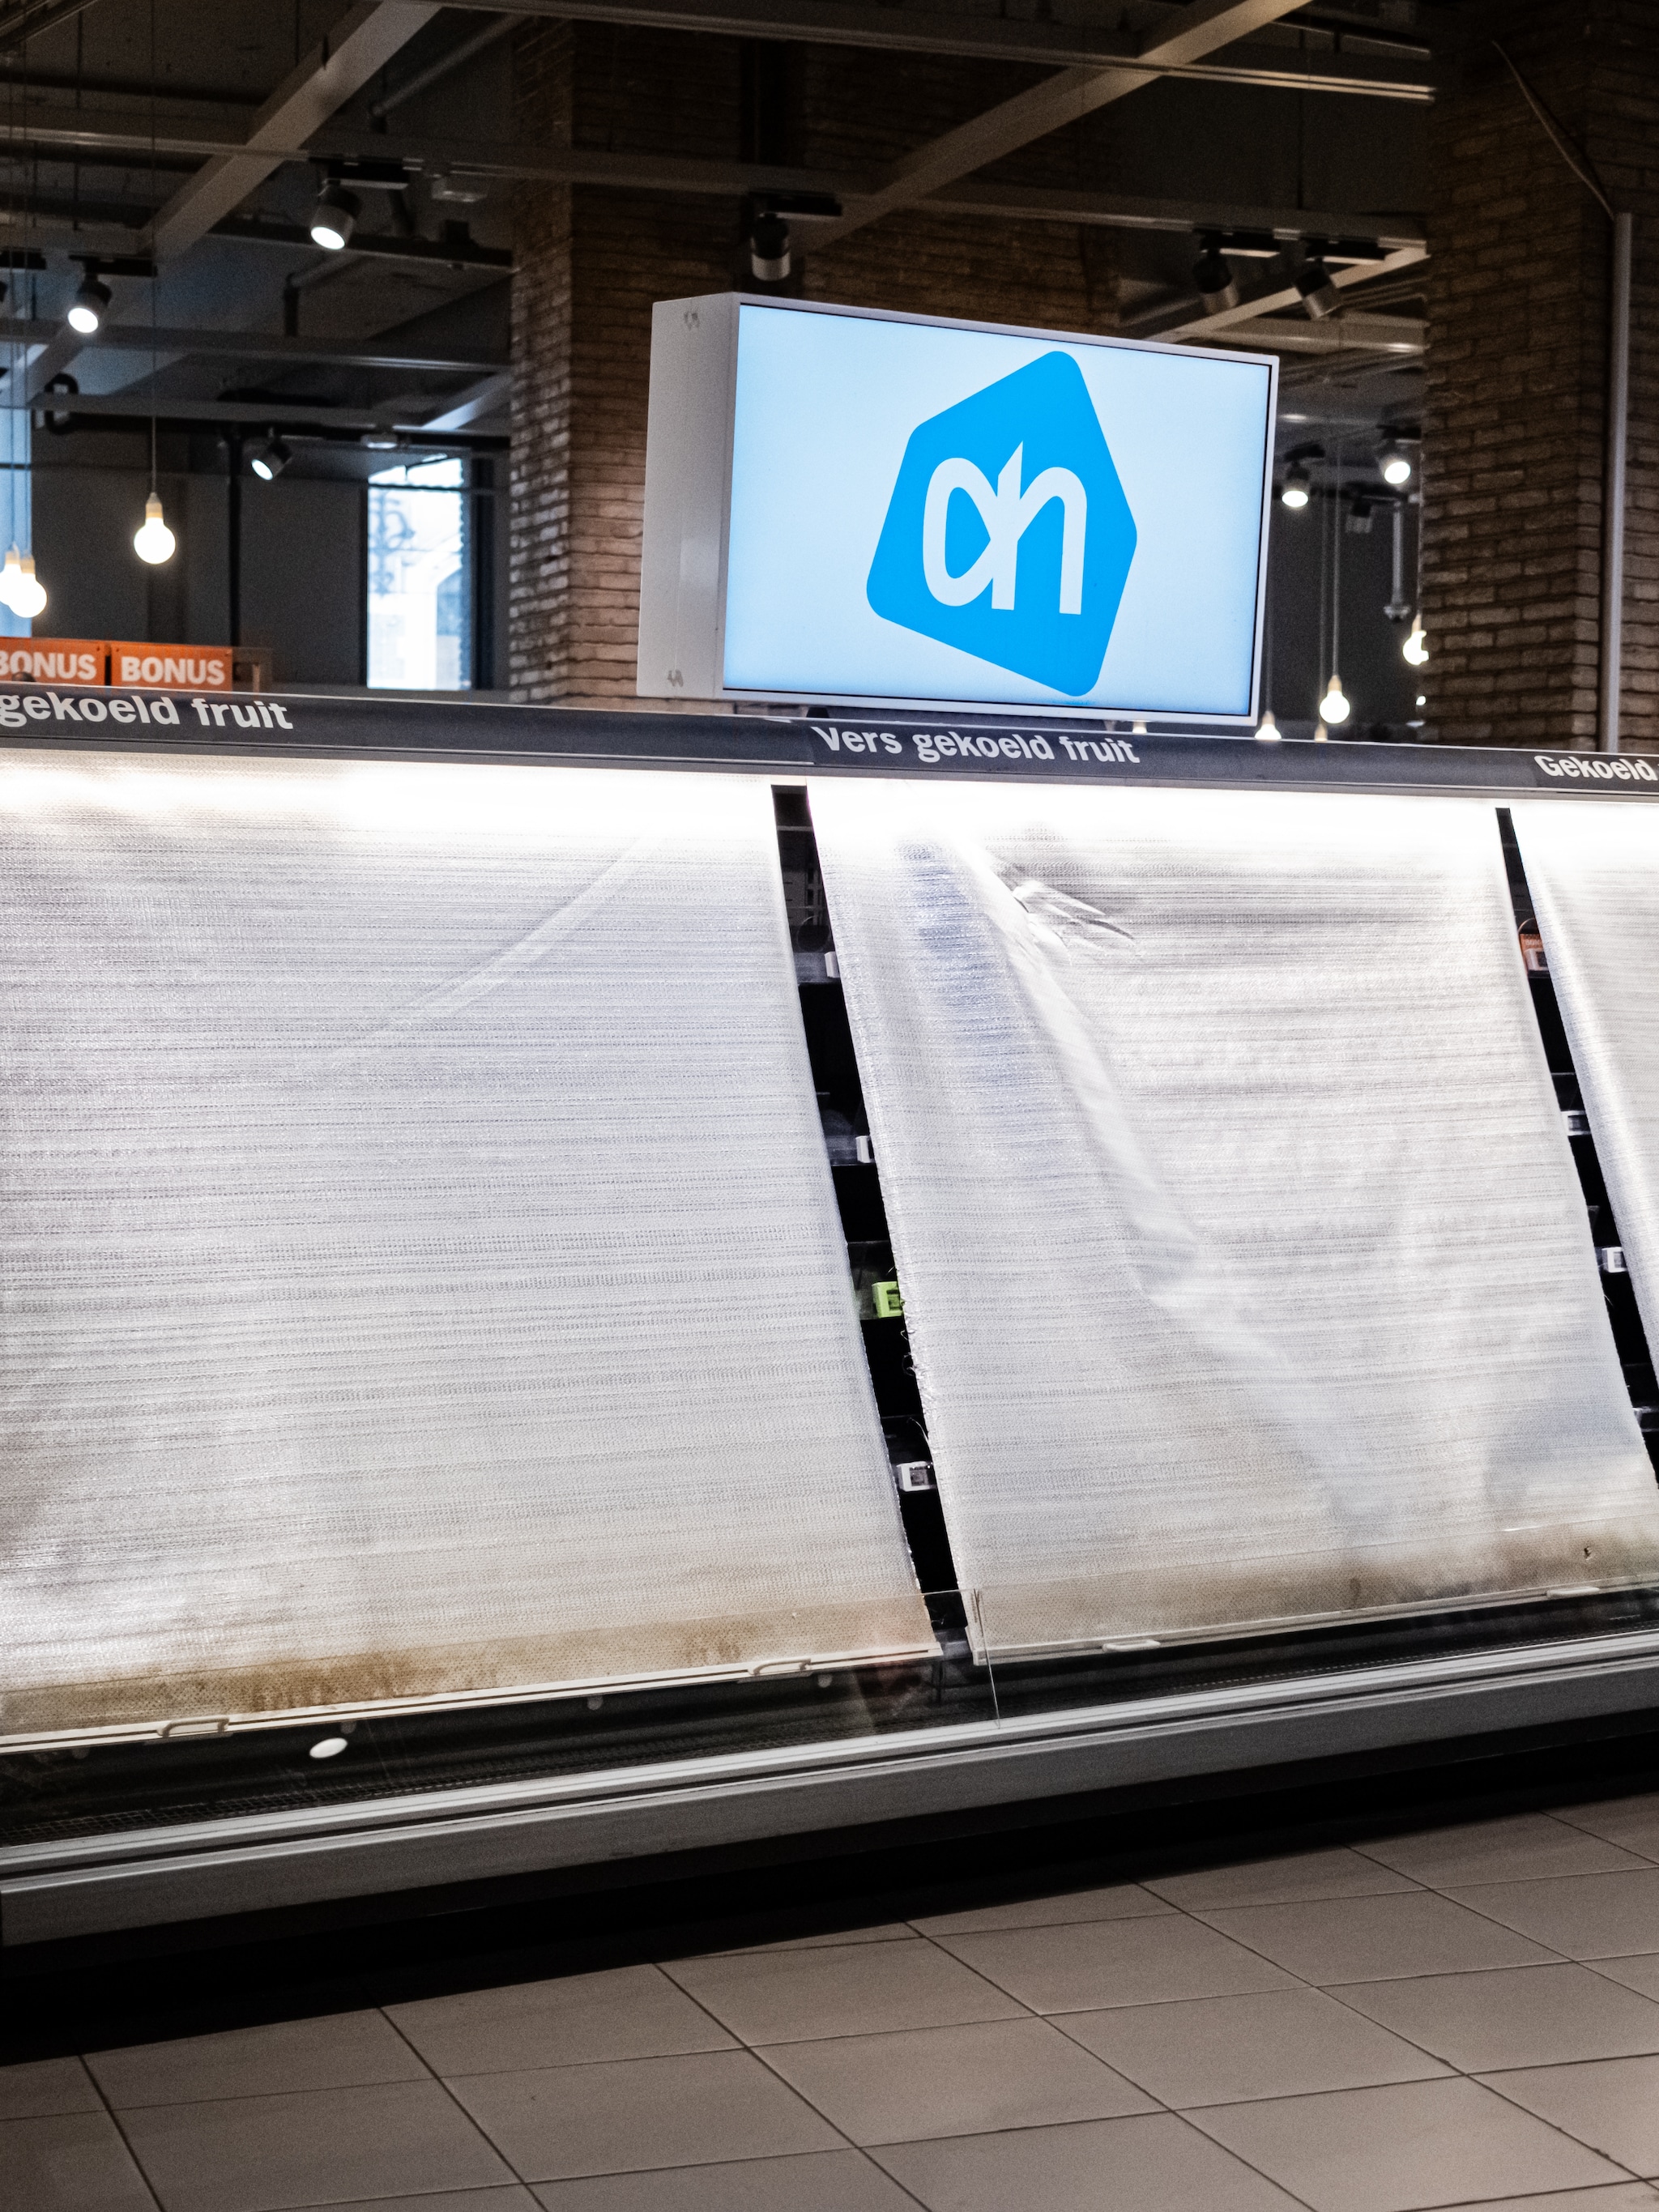
Hackers zijn geen hobbyisten meer die vanaf een zolderkamer opereren. „Het is echt strategisch proberen om bedrijven omver te werpen.” Volgens Aardewerk gaat het nog verder: ze willen impact maken op de maatschappij. „Zoals ook in het geval van Albert Heijn: het ontstaan van lege schappen. Het komt steeds vaker voor en er zijn steeds geavanceerdere manieren om bij bedrijven binnen te komen en systemen plat te leggen, met name gericht op kritieke infrastructuur en intellectueel eigendom."
“Doordat technologie zich steeds blijft ontwikkelen, komen er ook steeds meer cybersecurityrisico’s”
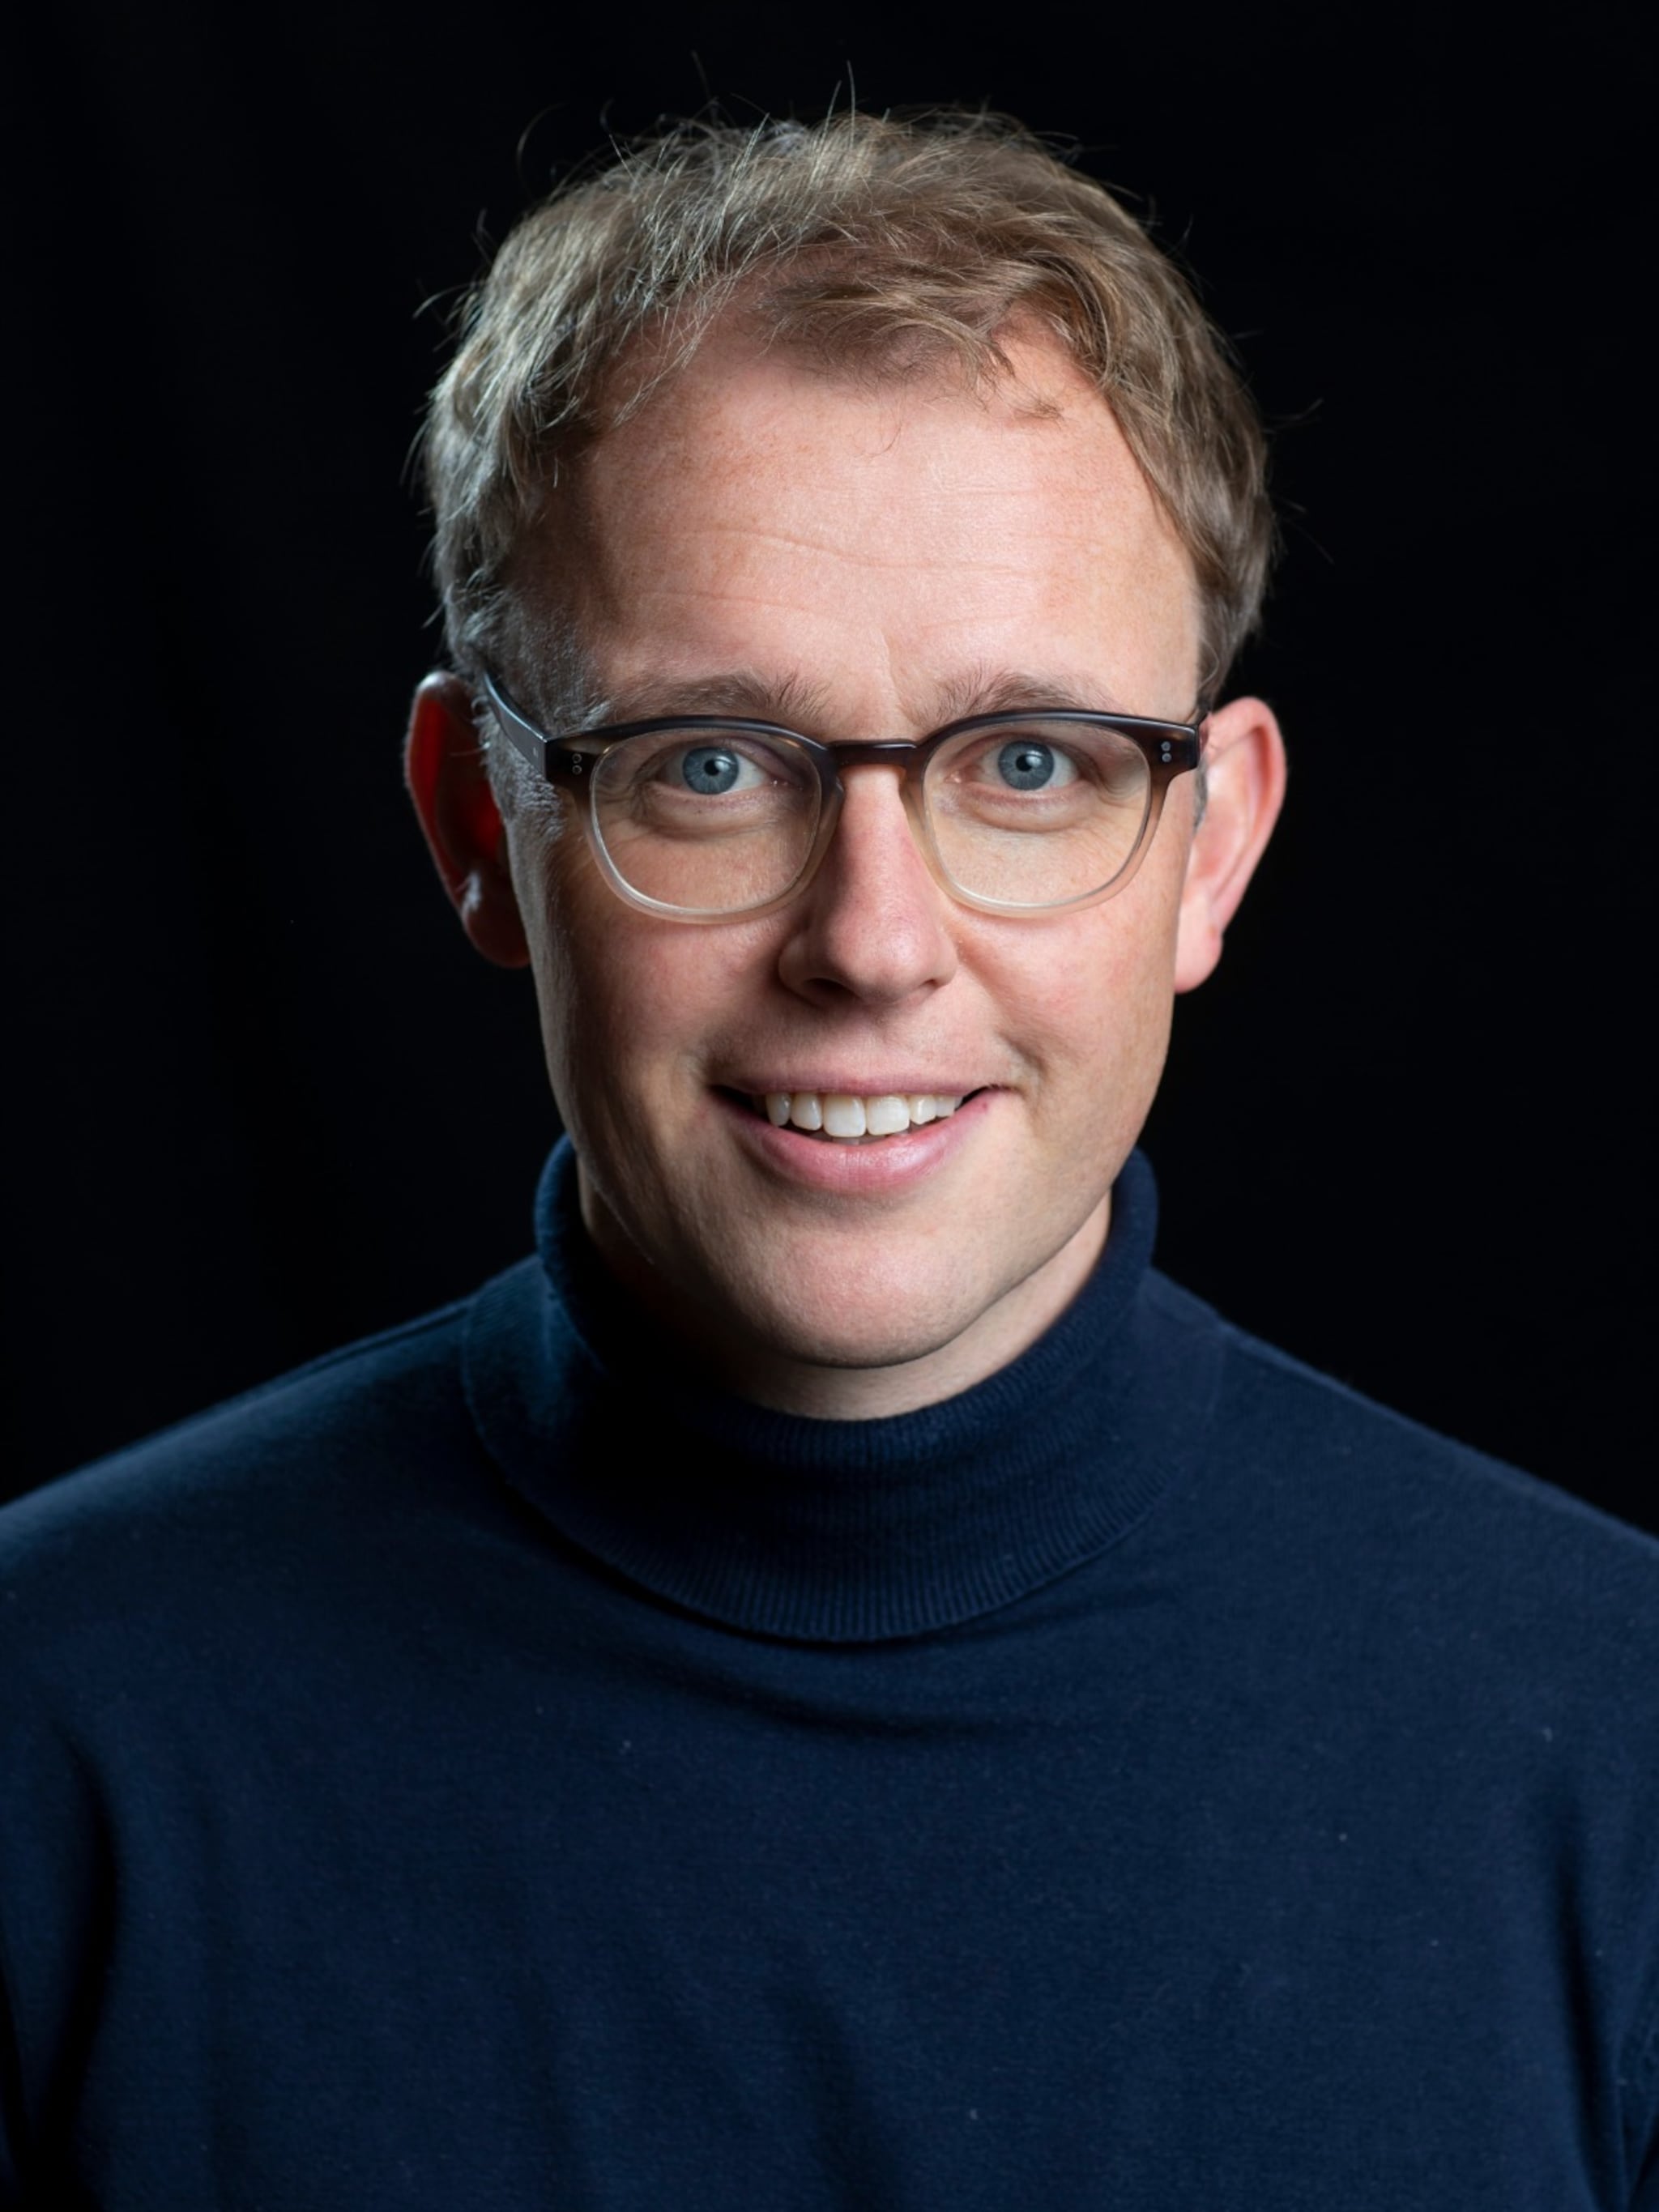
Pelle Aardewerk HP
De Europese Unie zet stevig in op cybersecurity, met onder meer de Digital Operational Resilience Act (DORA), de Cyber Resilience Act en de NIS2-richtlijn. ,,Het doel daarvan is om mensen en de kritieke infrastructuur binnen de Europese Unie beter te beveiligen." Zo moeten organisaties onder de richtlijn NIS2 een ernstig cyberincident binnen 24 uur melden. Het Nationaal Cyber Security Centrum kan dan onderzoeken of het incident verdere gevolgen heeft voor de infrastructuur en helpen de oorzaak te achterhalen, zodat de impact beperkt blijft.
Toch is Aardewerk helder: ,,Een hack kan elk bedrijf overkomen. De een loopt wat meer risico dan de ander. Doordat technologie zich steeds verder ontwikkelt, ontstaan ook steeds meer cybersecurityrisico's."
Lees ook: Dus toch een hackaanval op Albert Heijn
Drie belangrijke cybersecurityrisico's voor organisaties
Een eerste risicofactor is thuiswerken. ,,Sinds Covid werken we veel meer hybride. Vroeger hadden we een veilige netwerkperimeter. Denk aan een firewall op het werk. Nu werken mensen met hun apparaten op allerlei onveilige plekken." Volgens Aardewerk begint twee derde van de securityincidenten op de devices van werknemers. ,,Daar komen het internet, de data, de applicaties en de gebruiker samen. En ze hebben ook verbindingen met het eigen datacenter en de cloud."
Ook wachtwoorden verdienen aandacht. ,,Wachtwoorden zijn niet goed genoeg meer. Je moet multifactorauthenticatie gebruiken, maar vaak vergeet men dat dit op alle lagen moet gebeuren. Het moet op netwerkniveau, op het niveau van het besturingssysteem, op apparaatniveau, op BIOS-niveau en op het niveau van kritieke data." Hackers zoeken naar de zwakke plekken in een organisatie om binnen te komen. ,,Vanuit daar kun je gaan hoppen: je kunt je nestelen en een exploit uitvoeren."
Naast de huidige problemen moeten organisaties zich nu al voorbereiden op de uitdagingen van morgen. Aardewerk wijst op kwantumcomputers als het volgende obstakel: die kunnen asymmetrische encryptie kraken. ,,Die zit overal verweven: in onze toegangsbeveiliging, in blockchains, in hoe we communiceren. Je moet nu al kijken: wat betekent dit voor mij en wat moet ik eraan doen? Als je bijvoorbeeld hardware inkoopt, betekent dat dat je nu de juiste hardware moet inkopen die kwantumbestendig is. Anders moet je die straks mogelijk weer vervangen."
Samenhang van beleid, mensen en technologie in een cybersecuritydriehoek
Wie door het incident bij Albert Heijn is wakkergeschud en cybersecurity hoger op de agenda wil zetten, moet beseffen dat het om samenspel draait. Aardewerk ziet security als een driehoek van beleid, mensen en technologie. ,,Je kunt heel goede beleidsregels en procedures hebben. Je kunt mensen trainen, maar is dat goed genoeg? Of blijven mensen toch klikken? Dat betekent dat je sterkere technologie nodig hebt."
Lees ook: ‘U spreekt met de ICT-desk’: zo gingen de verdachten van de Odido-hack te werk
“Zorg voor digitale weerbaarheid. Want het gaat een keer mis en zo zorg je ervoor dat je zo snel mogelijk weer live bent”
Pelle Aardewerk HP
Ook bedrijven die hebben geïnvesteerd in antivirussoftware, endpoint detection & response, malwarebescherming of e-mailfiltering zijn niet onkwetsbaar: met nieuwe AI-tools kunnen hackers alsnog toeslaan. Daarom is isolatietechnologie in opkomst. „Dat betekent eigenlijk dat alles wat niet vertrouwd is, wordt geopend in een virtuele machine. Een soort container die is geïsoleerd van de host.” De securityafdeling kan zo meekijken en krijgt gedetailleerde dreigingsinformatie. „Maar het kan niet verder hoppen en besmetten. Dat zijn nieuwe technologieën die meer van detectieve naar preventieve beveiliging gaan.”
En als het toch misgaat? ,,Zorg voor digitale weerbaarheid. Want het gaat een keer mis en zo zorg je ervoor dat je zo snel mogelijk weer operationeel kunt zijn."
Het gesprek met Pelle Aardewerk is terug te luisteren in BusinessWise Weekly:
BusinessWise Weekly is elke donderdag om 17.00 uur live te horen op New Business Radio en wordt op vrijdag om 12.00 uur herhaald. Je kunt de uitzending ook als podcast beluisteren.
Ontvang elke week het beste van BusinessWise in je mailbox. Schrijf je hier nu gratis in: