Wereldwijde cyberaanval op programmeertaal PHP, patches inmiddels beschikbaar
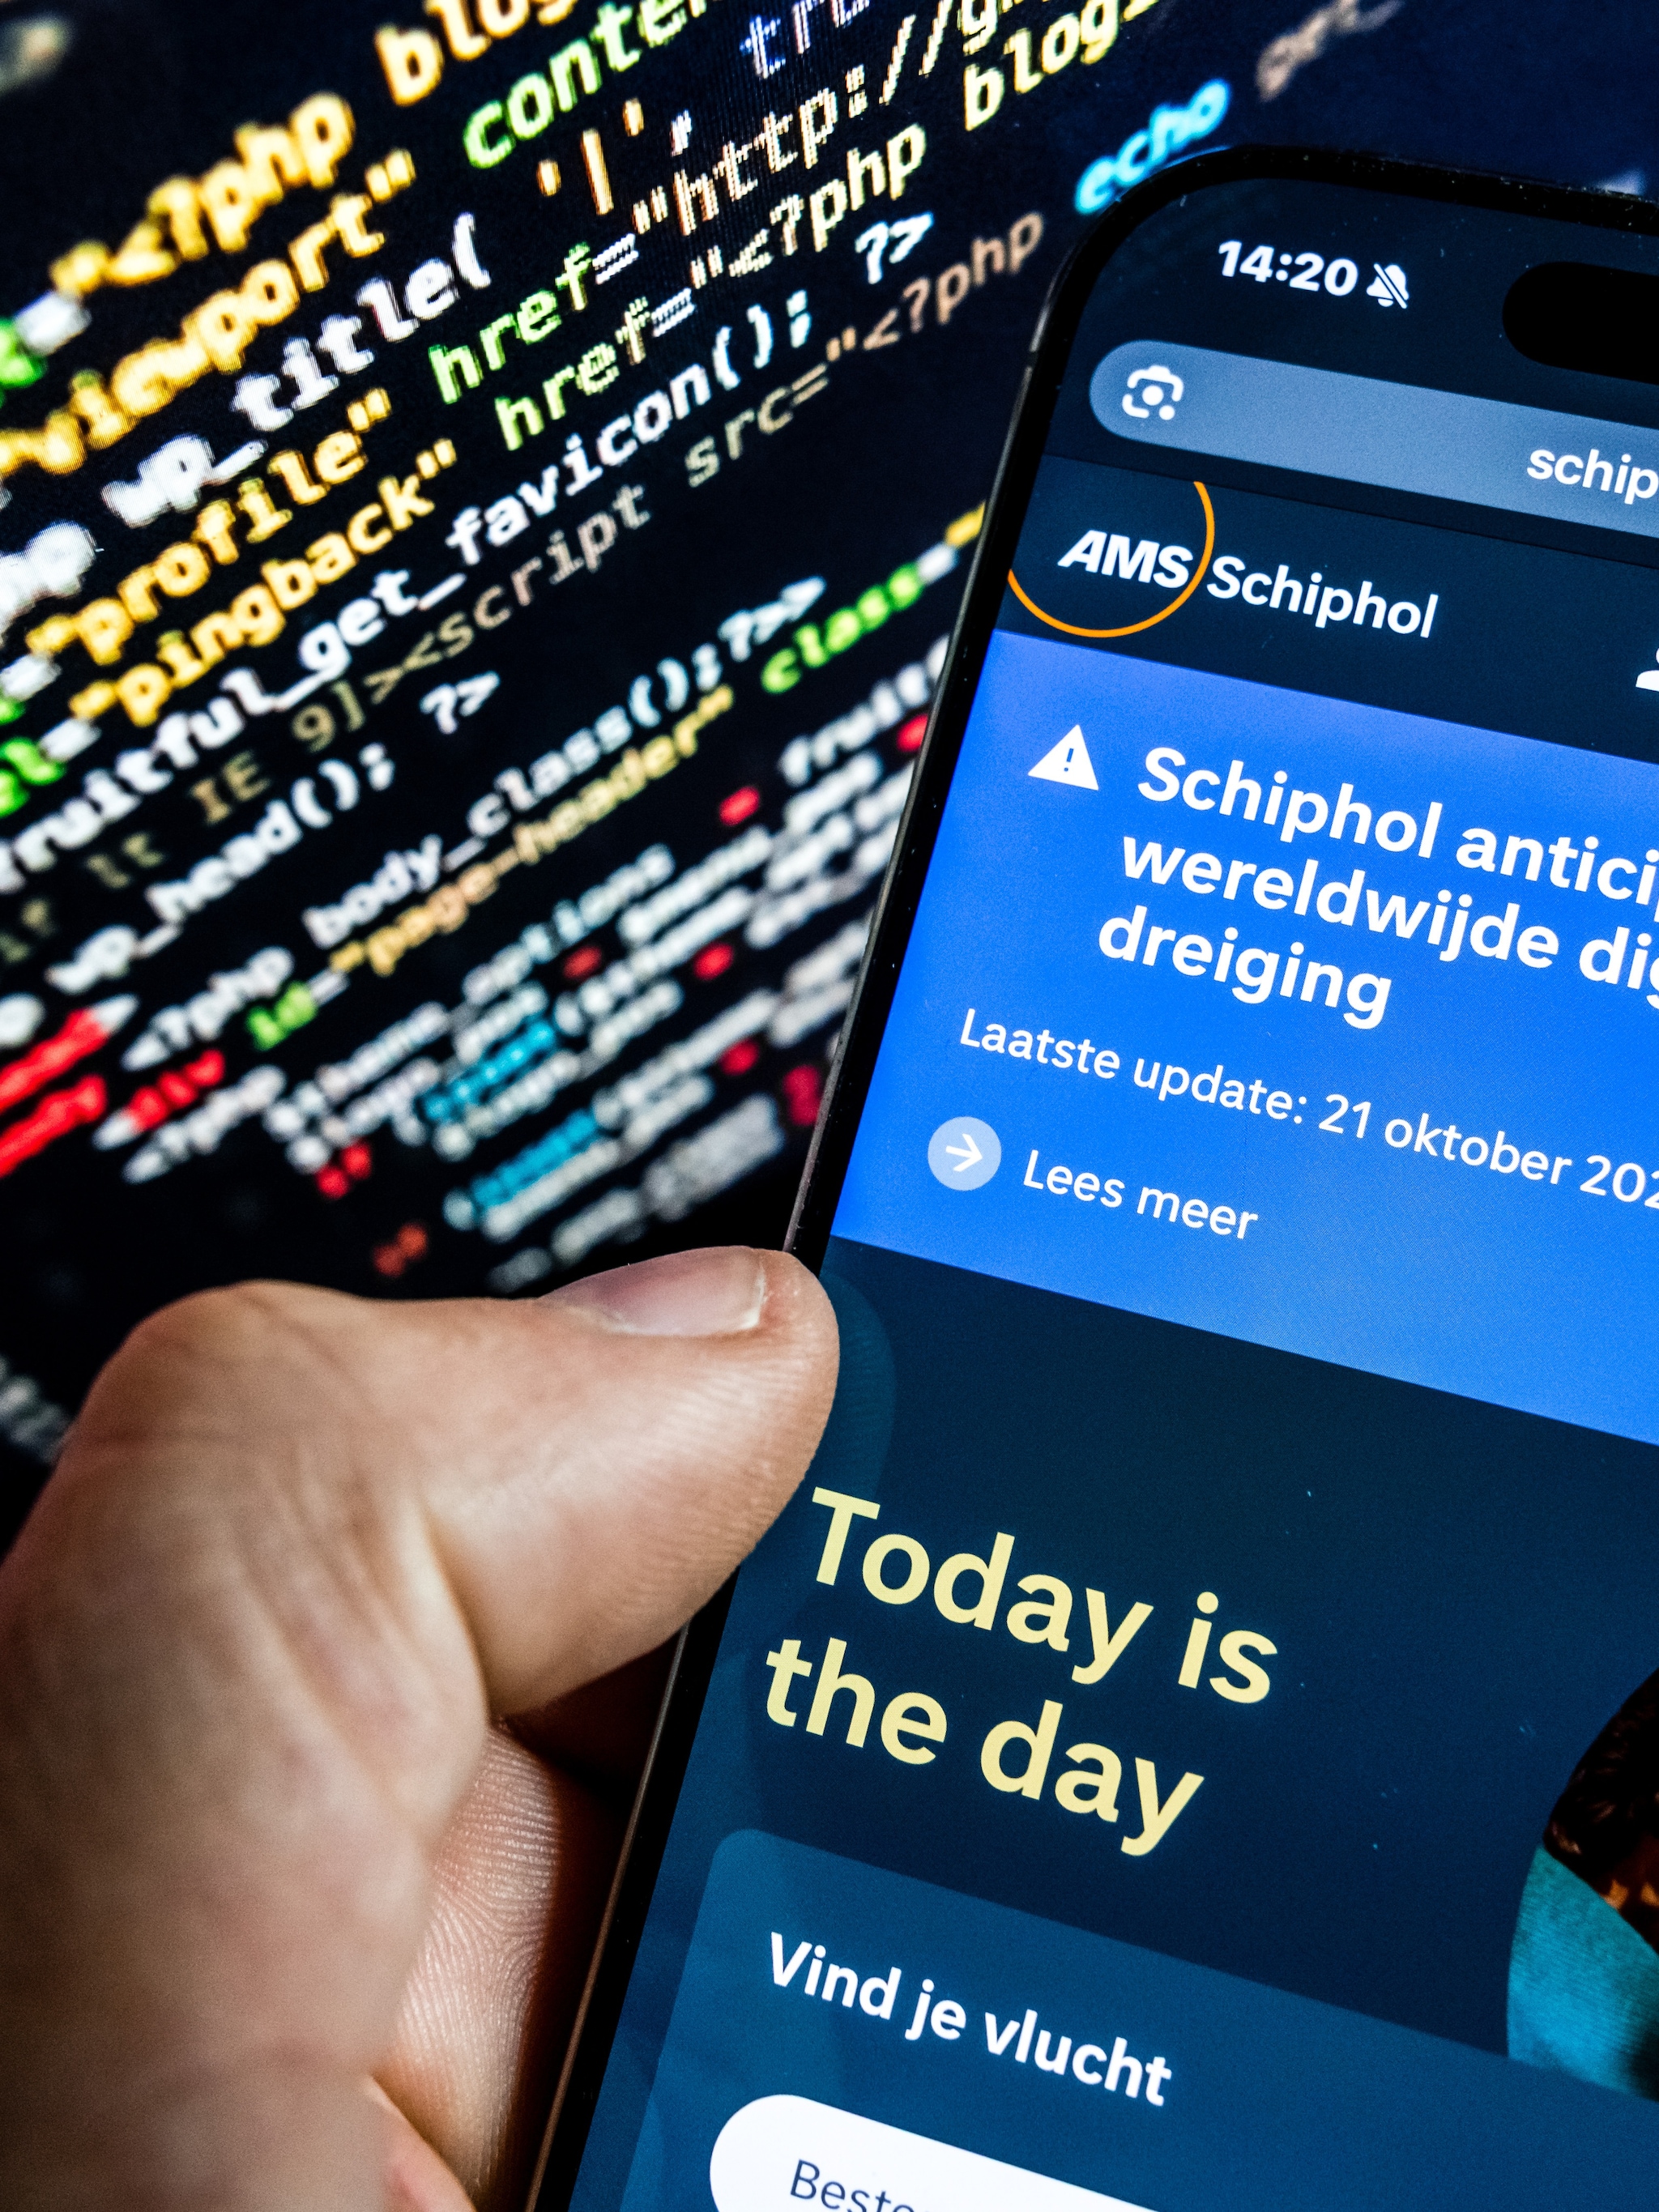
De cybersecuritydienst voor EU-instituten, CERT-EU, waarschuwt voor twee ‘kritieke kwetsbaarheden’ in de programmeertaal PHP. Wereldwijd draait circa 70 procent van de websites op PHP of toepassingen daarvan. Er zijn al tientallen websites offline.
Update 15.55 uur: Twee patches beschikbaar gesteld
De ontwikkelaars van programmeertaal PHP hebben woensdag twee patches beschikbaar gesteld. Die zijn gemaakt om de ontdekte kwetsbaarheden te dichten. Beheerders van websites hebben het dringende advies gekregen om de reparaties zo snel mogelijk door te voeren. Daarna kunnen veel sites weer online, is de verwachting.
Vanwege de kwetsbaarheden waren woensdag veel sites tijdelijk offline gehaald.
Websites kunnen na het doorvoeren van de belangrijke update om de kwetsbaarheden van PHP op te lossen, mogelijk niet allemaal gelijk weer online. Dat zei Corine Schipper-Derkse, plaatsvervangend directeur van het Nationaal Cyber Security Centrum (NCSC) tijdens een persmoment op woensdag. „Sommige websites kunnen een knop omzetten, maar voor andere websites kan het langer duren. Afhankelijk van welke versie ze gebruiken.”
„Om 16.00 uur is het zaak dat iedereen klaar zit om de patch door te voeren”, zegt Schipper-Derkse. „Dan verwachten we in ieder geval dat de weeffout in de software wordt hersteld en dat websites weer online kunnen worden gezet.” Dat is volgens haar in sommige gevallen een kwestie van minuten of uren, maar kan ook langer duren.
Cloudfare, de organisatie achter de wereldwijd zeer belangrijke programmeertaal PHP, heeft melding gemaakt van de kwetsbaarheden, die het onder meer mogelijk maken om van afstand een server aan te sturen.
“Dit is ALLEEN een noodoplossing. Installeer de patch zodra PHP de update uitbrengt”
Statement van Dane Knecht Cloudfare
Volgens Knecht past Cloudflare zijn firewallregels aan als noodmaatregel. „Dit is ALLEEN een noodoplossing. Installeer de patch zodra PHP de update uitbrengt”, voegt hij toe.
Cyberveiligheidsautoriteiten van de Europese Unie waarschuwden eerder al dat dit kon gebeuren. PHP wordt op grote delen van het internet gebruikt. Organisaties die benodigde patches niet kunnen doorvoeren, is ook al geadviseerd hun websites offline te halen.
CERT-EU raadt organisaties aan zich klaar te maken voor het onmiddellijk doorvoeren van updates zodra deze beschikbaar zijn. Indien dat onmogelijk blijkt, raadt de dienst aan applicaties die verbonden zijn met het internet daarvan af te schakelen tot dit wel mogelijk is.
PHP meldt zelf woensdag nog met een veiligheidsupdate te komen, om 16.00 uur Nederlandse tijd. De organisatie zegt dat mogelijk te vervroegen als details over de kwetsbaarheden worden gelekt of op internet verschijnen.
Lees ook: Wereldwijde cyberaanvallen PHP, advies Pelle Aardewerk (HP): ‘Direct crisisteam bij elkaar roepen’
Cyberaanval PHP kan grote gevolgen hebben
Grote bedrijven en organisaties hebben al langer voortdurend te maken met cyberaanvallen. Dat er nu opeens kwetsbaarheden in PHP zijn opgedoken, kan grote gevolgen hebben. Kwaadwillenden kunnen die kwetsbaarheden misbruiken en bijvoorbeeld websites hacken.
„PHP zit overal. Het draait ongezien onder WordPress-, Drupal-, Joomla- en Magento-sites, shared-hostingplatforms, controlepanelen en heel veel software die niet eens vermeldt dat er PHP onder de motorkap zit”, schreef cybersecuritybedrijf Huntress in een blogpost.
LIVEBLOG AD.NL
Onze collega’s van het AD houden een liveblog bij over de ontwikkelingen rondom de wereldwijde cyberaanvallen.
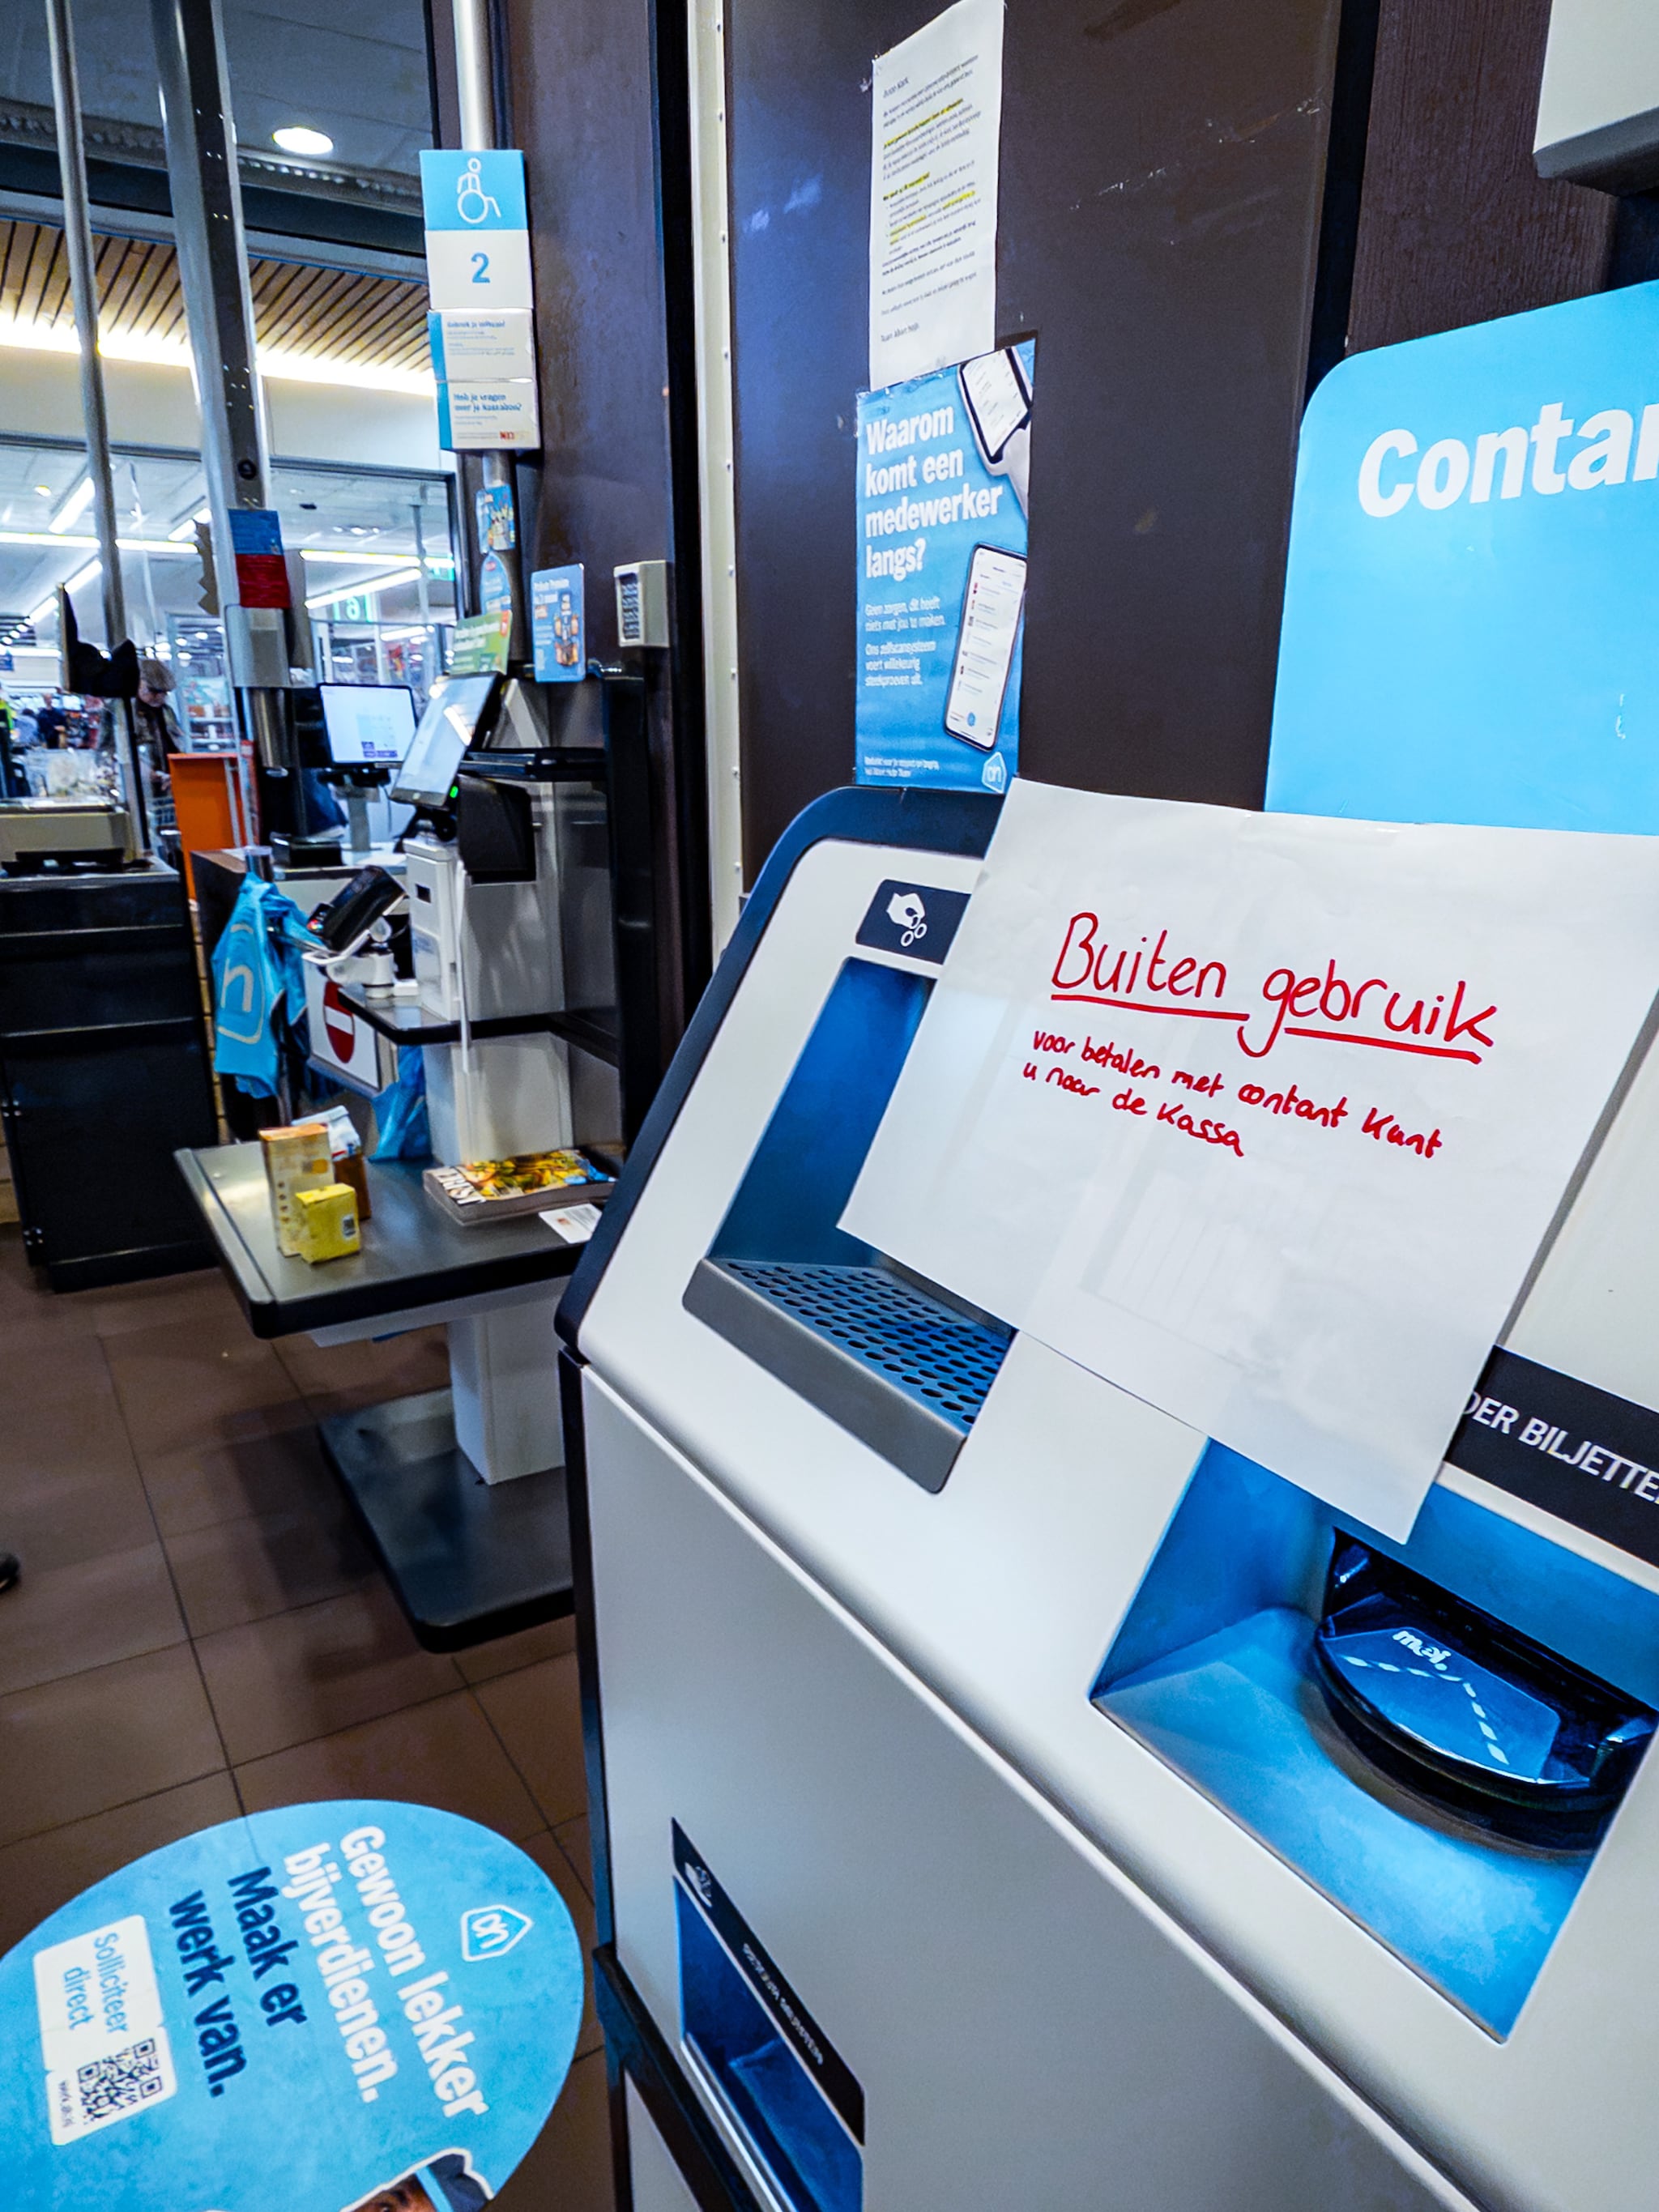
Lees ook: Dus toch een hackaanval op Albert Heijn
Wordfence, een beveiligingsplug-in die WordPress-websites beschermt, meldde ook dat alle WordPress-sites draaien op een server waarop PHP is geïnstalleerd. Het bedrijf waarschuwde dat de gebruikelijke dienst voor automatische updates in dit geval niet kan volstaan en raadde site-eigenaren aan uit te zoeken wie verantwoordelijk is voor het updaten van PHP op hun sites.
“Hier gaan hackersgroepen vol op inzetten”
Wouter van Dongen Ethisch hacker
Sites kunnen worden overgenomen
De kwetsbaarheden in programmeertaal PHP hebben potentieel heel grote gevolgen, zegt ethisch hacker Wouter van Dongen. Wereldwijd draait ongeveer 70 procent van de websites op PHP of toepassingen daarvan. „Het gevaar is dat die sites worden overgenomen of dat iemand bij alle data kan”, stelt Van Dongen.
„PHP is de onderliggende technologie waarmee je webapplicaties kan maken. Als dat kwetsbaar is, dan is alles daarop ook kwetsbaar”, legt Van Dongen uit.
Hoe groot de gevolgen precies zijn, is nog onduidelijk omdat er nog veel details niet openbaar zijn. Uit voorzorg heeft Van Dongen zijn websites in ieder geval offline gehaald. „Wij kunnen ons niet permitteren dat iemand bij onze data kan.”
Dat de Amerikaanse cyberbeveiliger Cloudflare nu de eerste aanvallen meldt, verbaast Van Dongen niet. „Hier gaan hackersgroepen vol op inzetten.”
“Als je niet direct kunt updaten, zou ik met klem adviseren om je server uit te zetten”
Sijmen Ruwhof Cybersecurity-expert
Cybersecurity-expert Sijmen Ruwhof. „Dit is heel groot. Het komt bijna nooit voor dat PHP zulke kritieke lekken heeft. PHP wordt in zeer veel websites gebruikt. Veel van mijn klanten maken gebruik van een verouderde PHP-installatie, omdat het updaten soms veel moeite kost. Als er geen beveiligingslekken zijn, levert dat weinig risico op. Nu dus wel. Mijn eigen webhoster begint me al te mailen omdat mijn weblog ook PHP gebruikt. Dat doen ze bijna nooit.”
,,Als je niet direct kunt updaten, zou ik met klem adviseren om je server uit te zetten”, zegt Ruwhof. ,,Voor systeembeheerders is het nu echt alle hens aan dek. Het zou me niets verbazen als veel meer belangrijke websites offline gezet gaan worden vandaag.
LEES OOK DEZE UPDATE:
Bron: ANP
Ontvang elke week het beste van BusinessWise in je mailbox. Schrijf je hier nu gratis in en win je eigen robot!