Criminelen waren nog niet binnen, maar IT-specialisten Ahold moesten bizar besluit nemen: dat zit zo
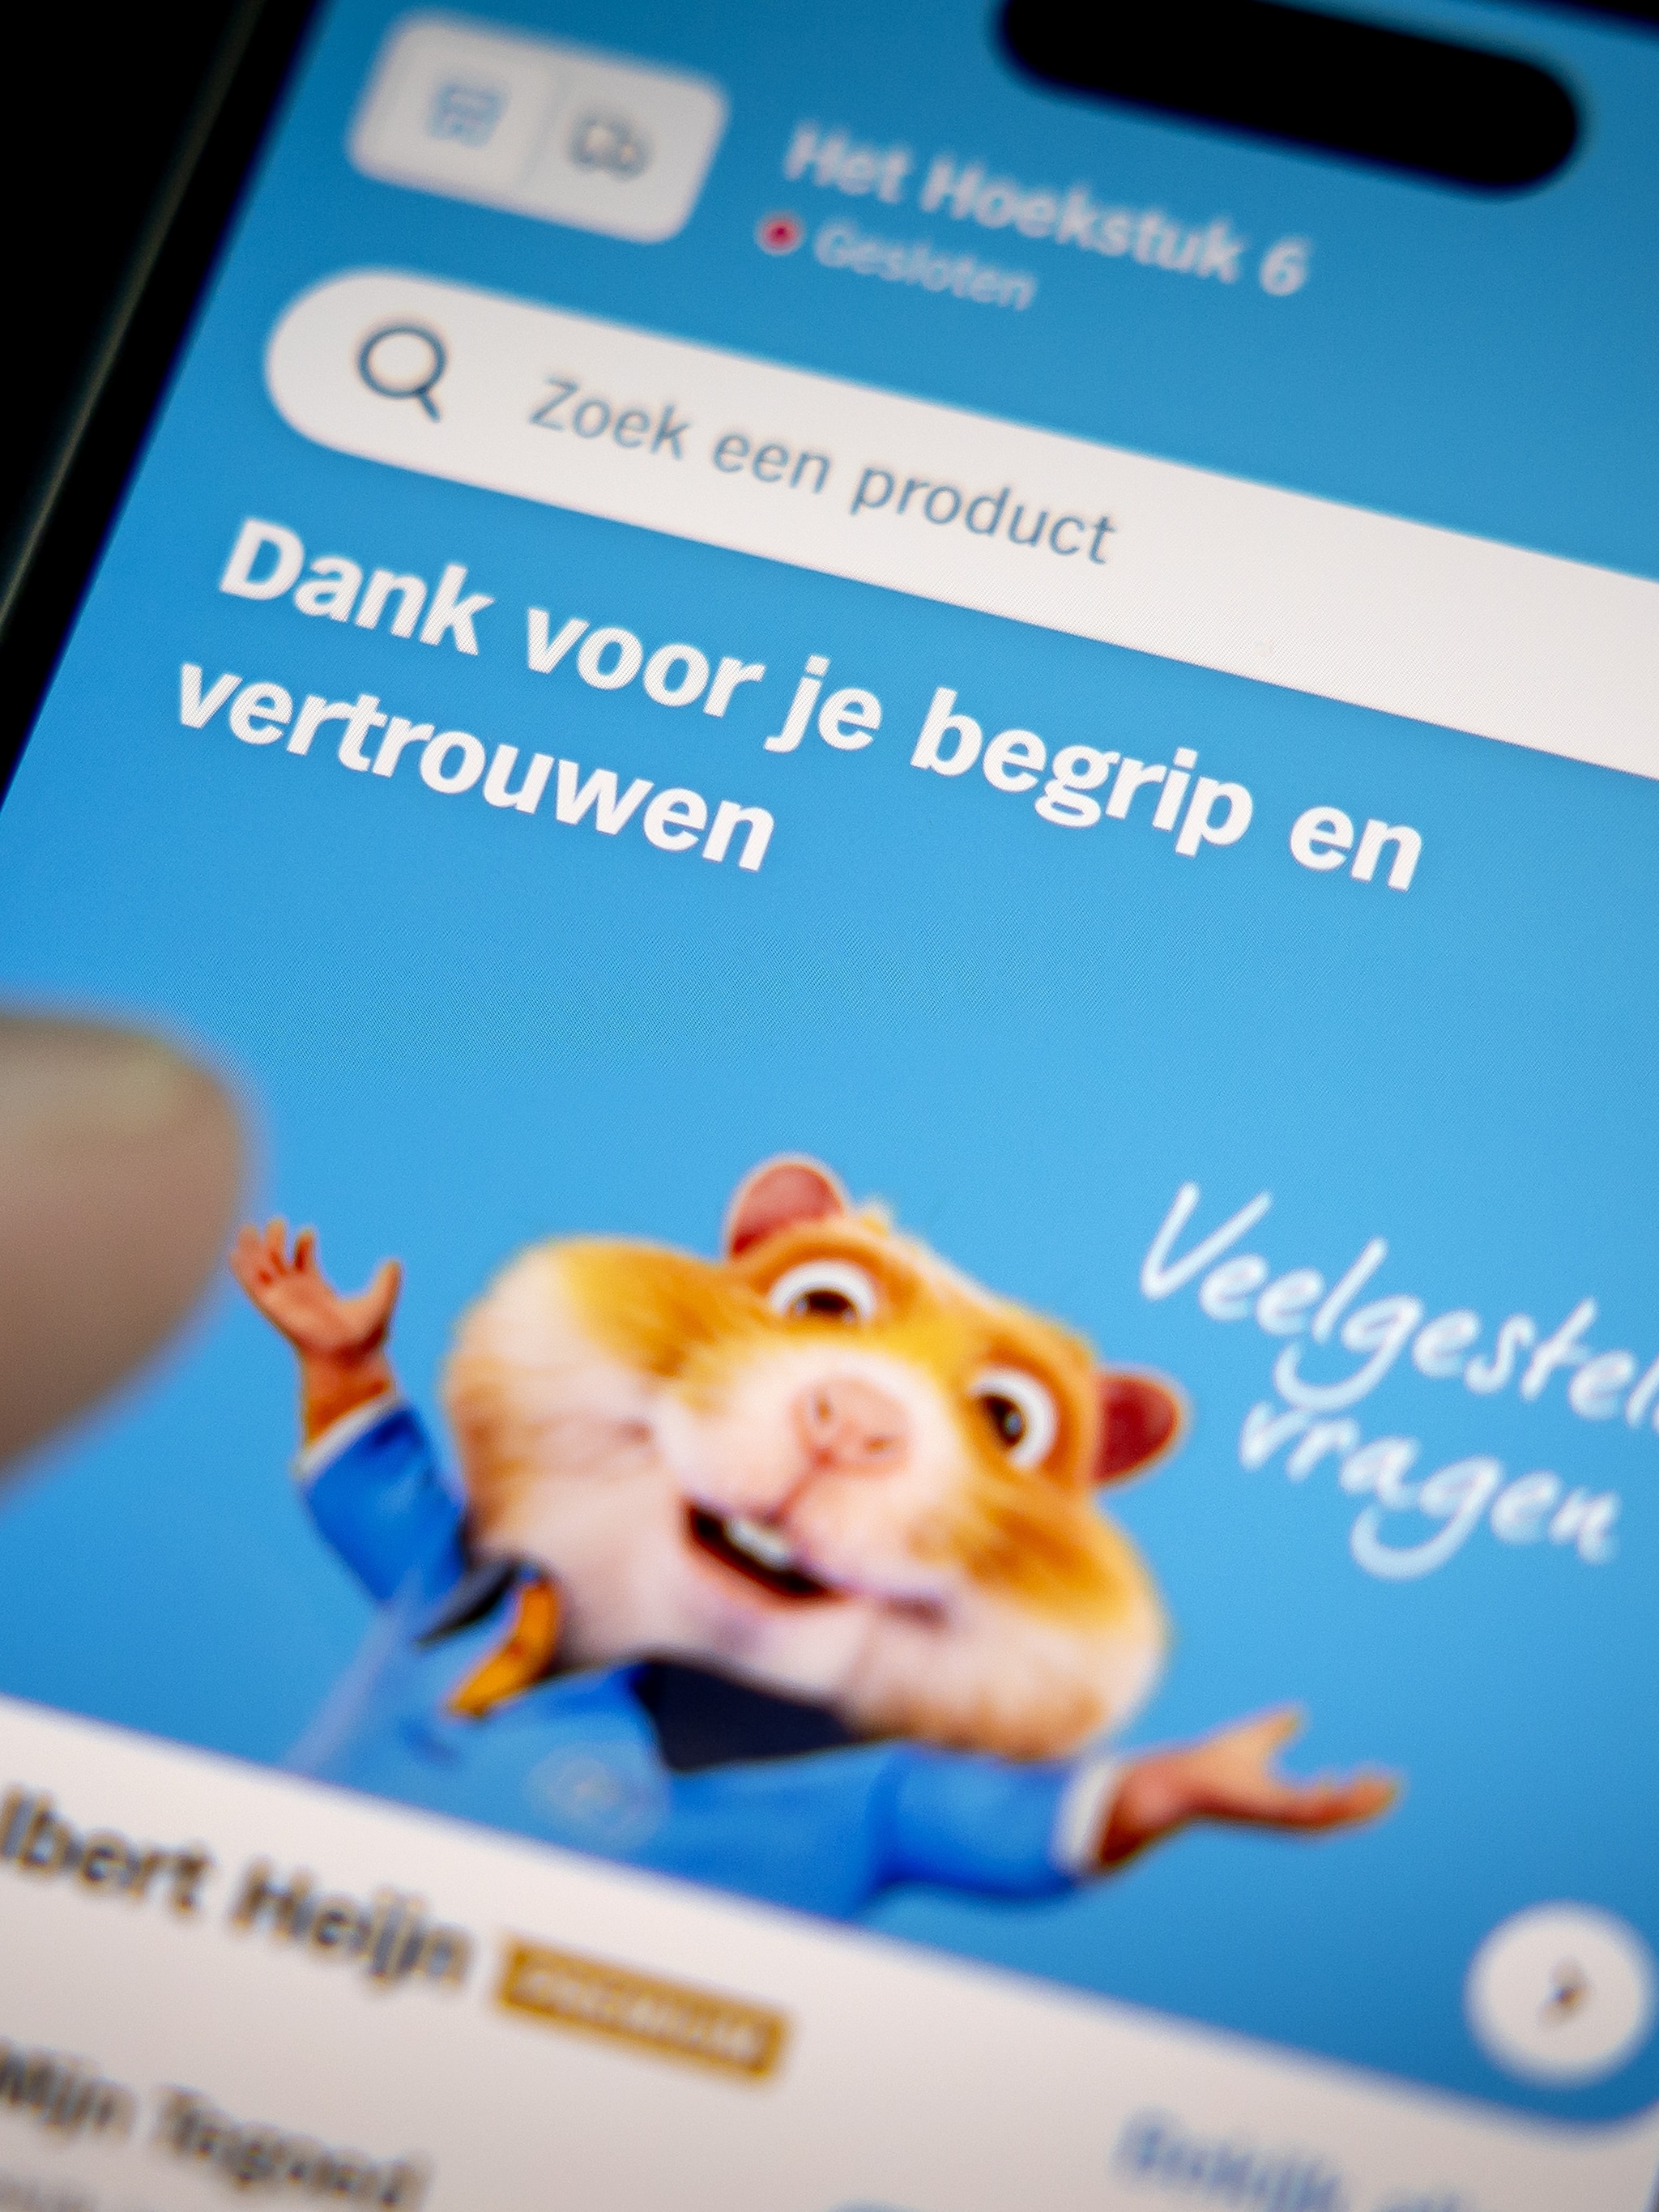
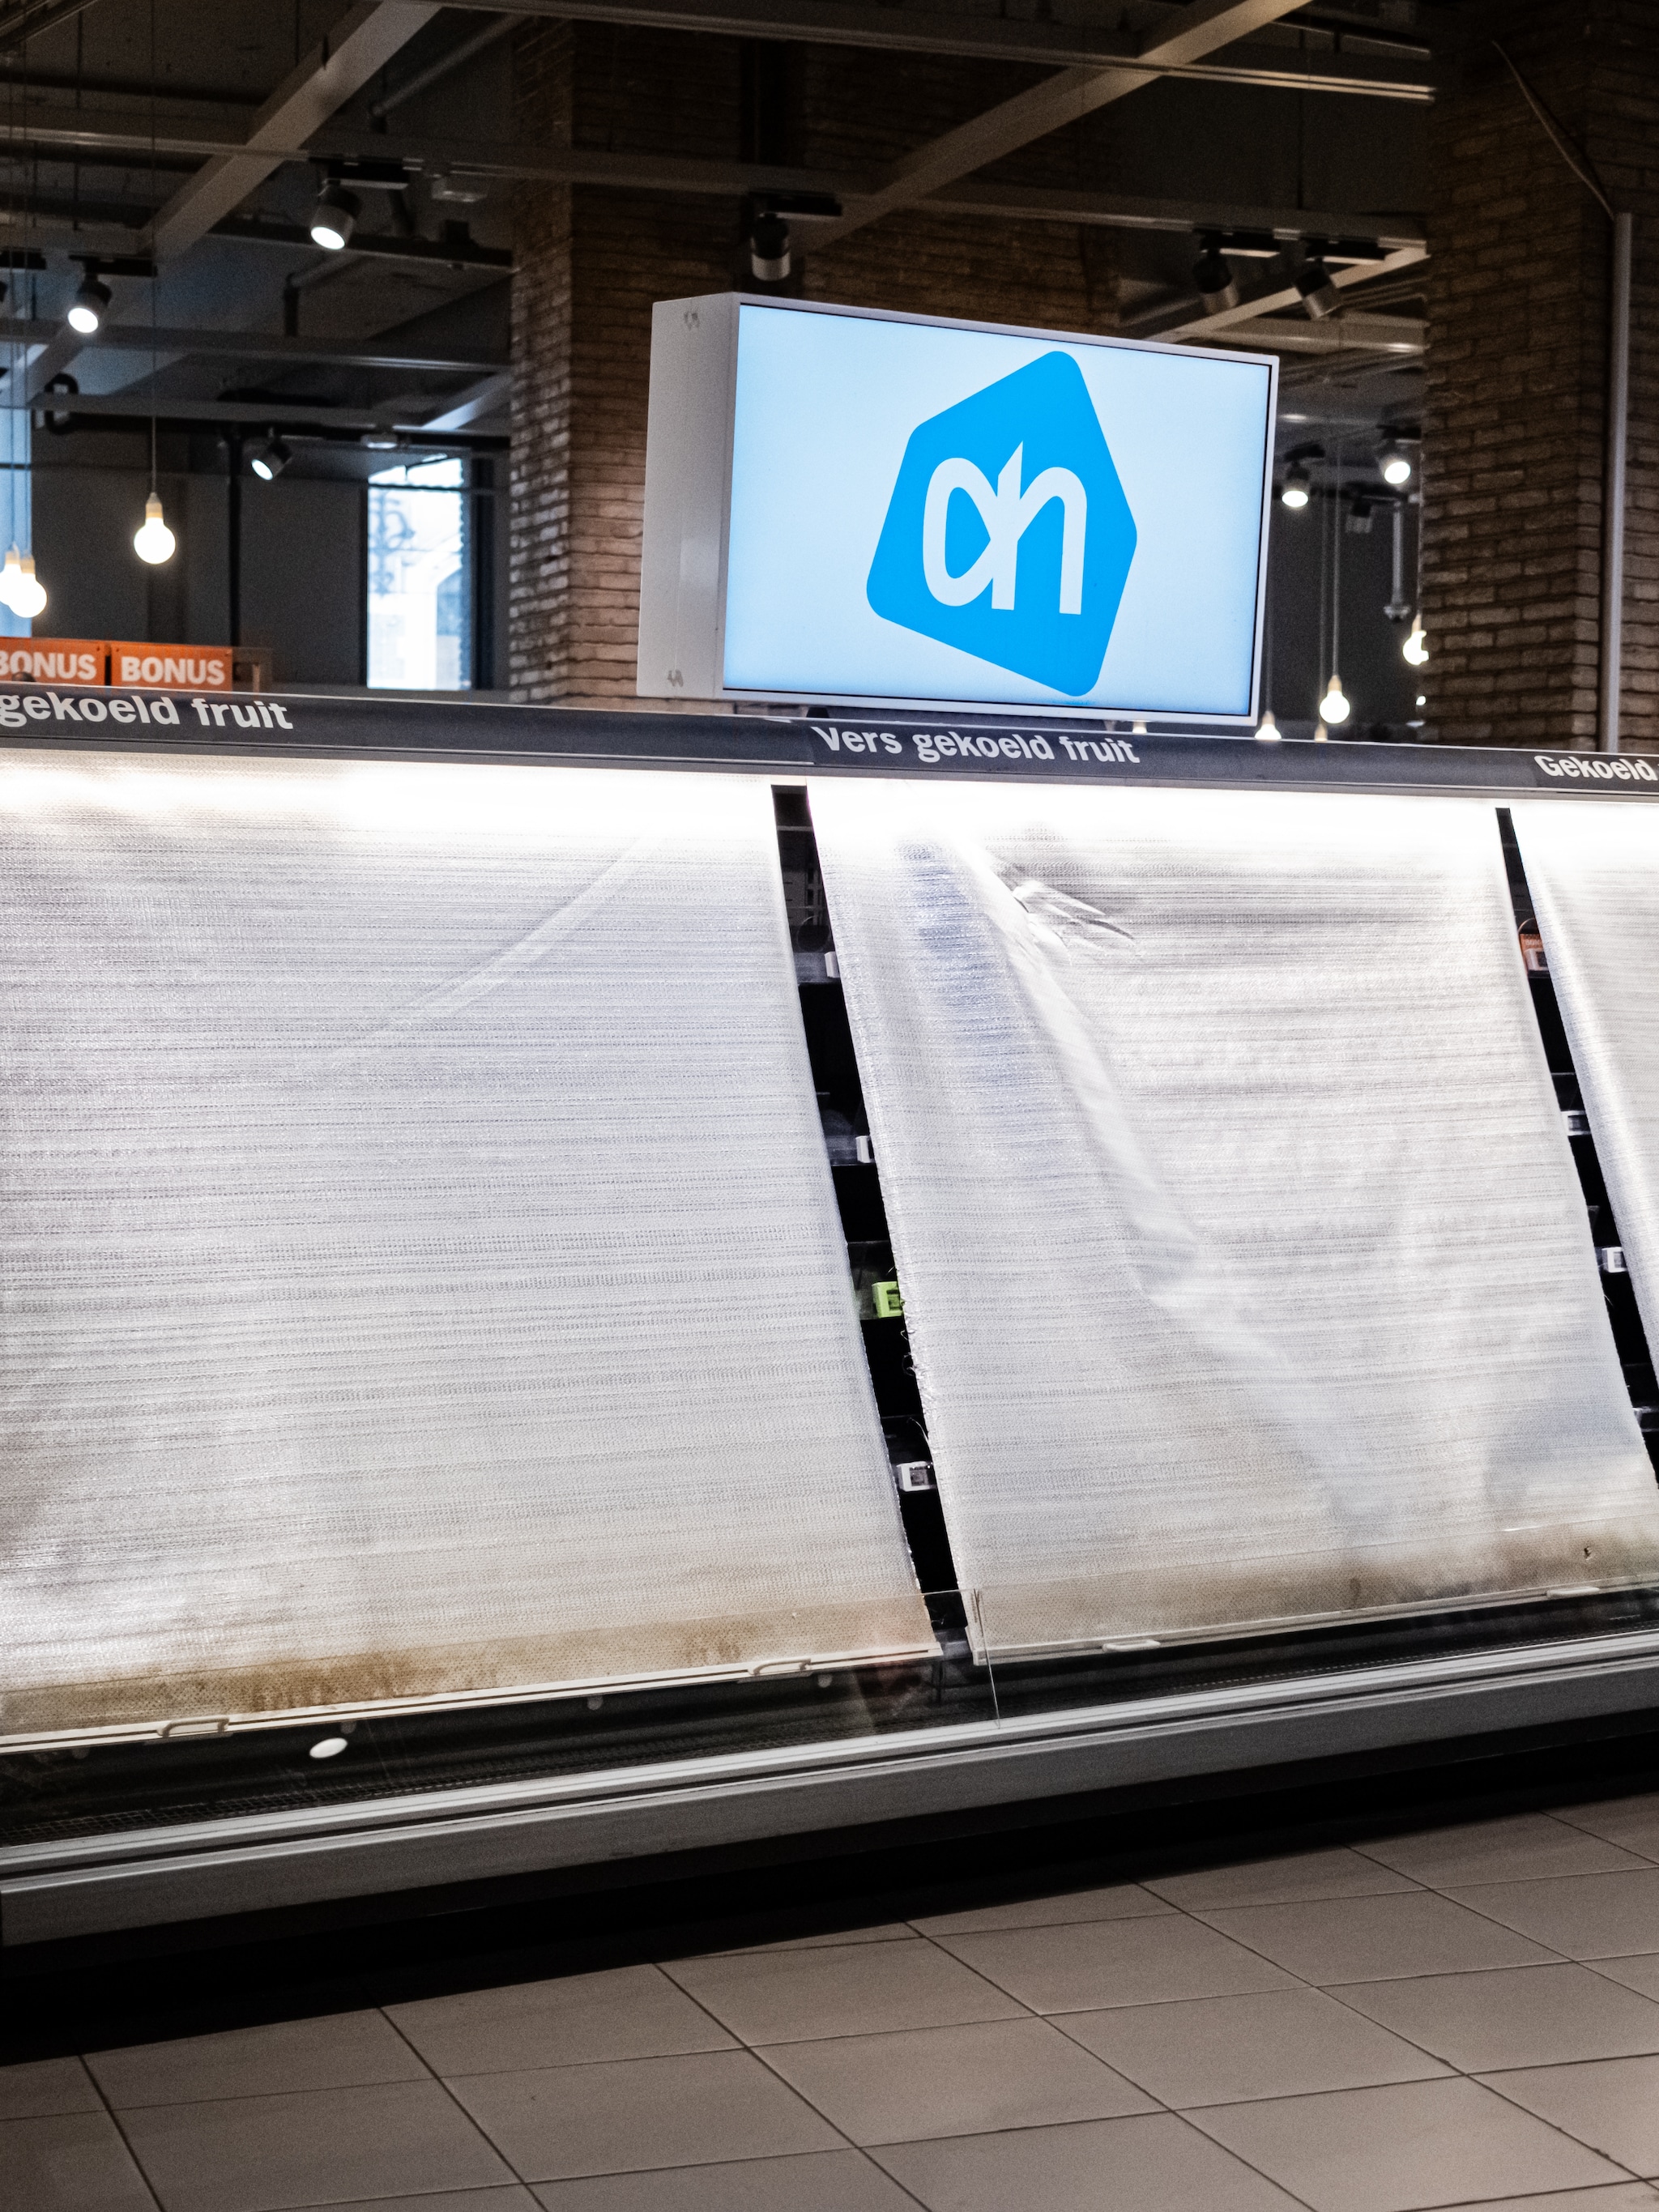
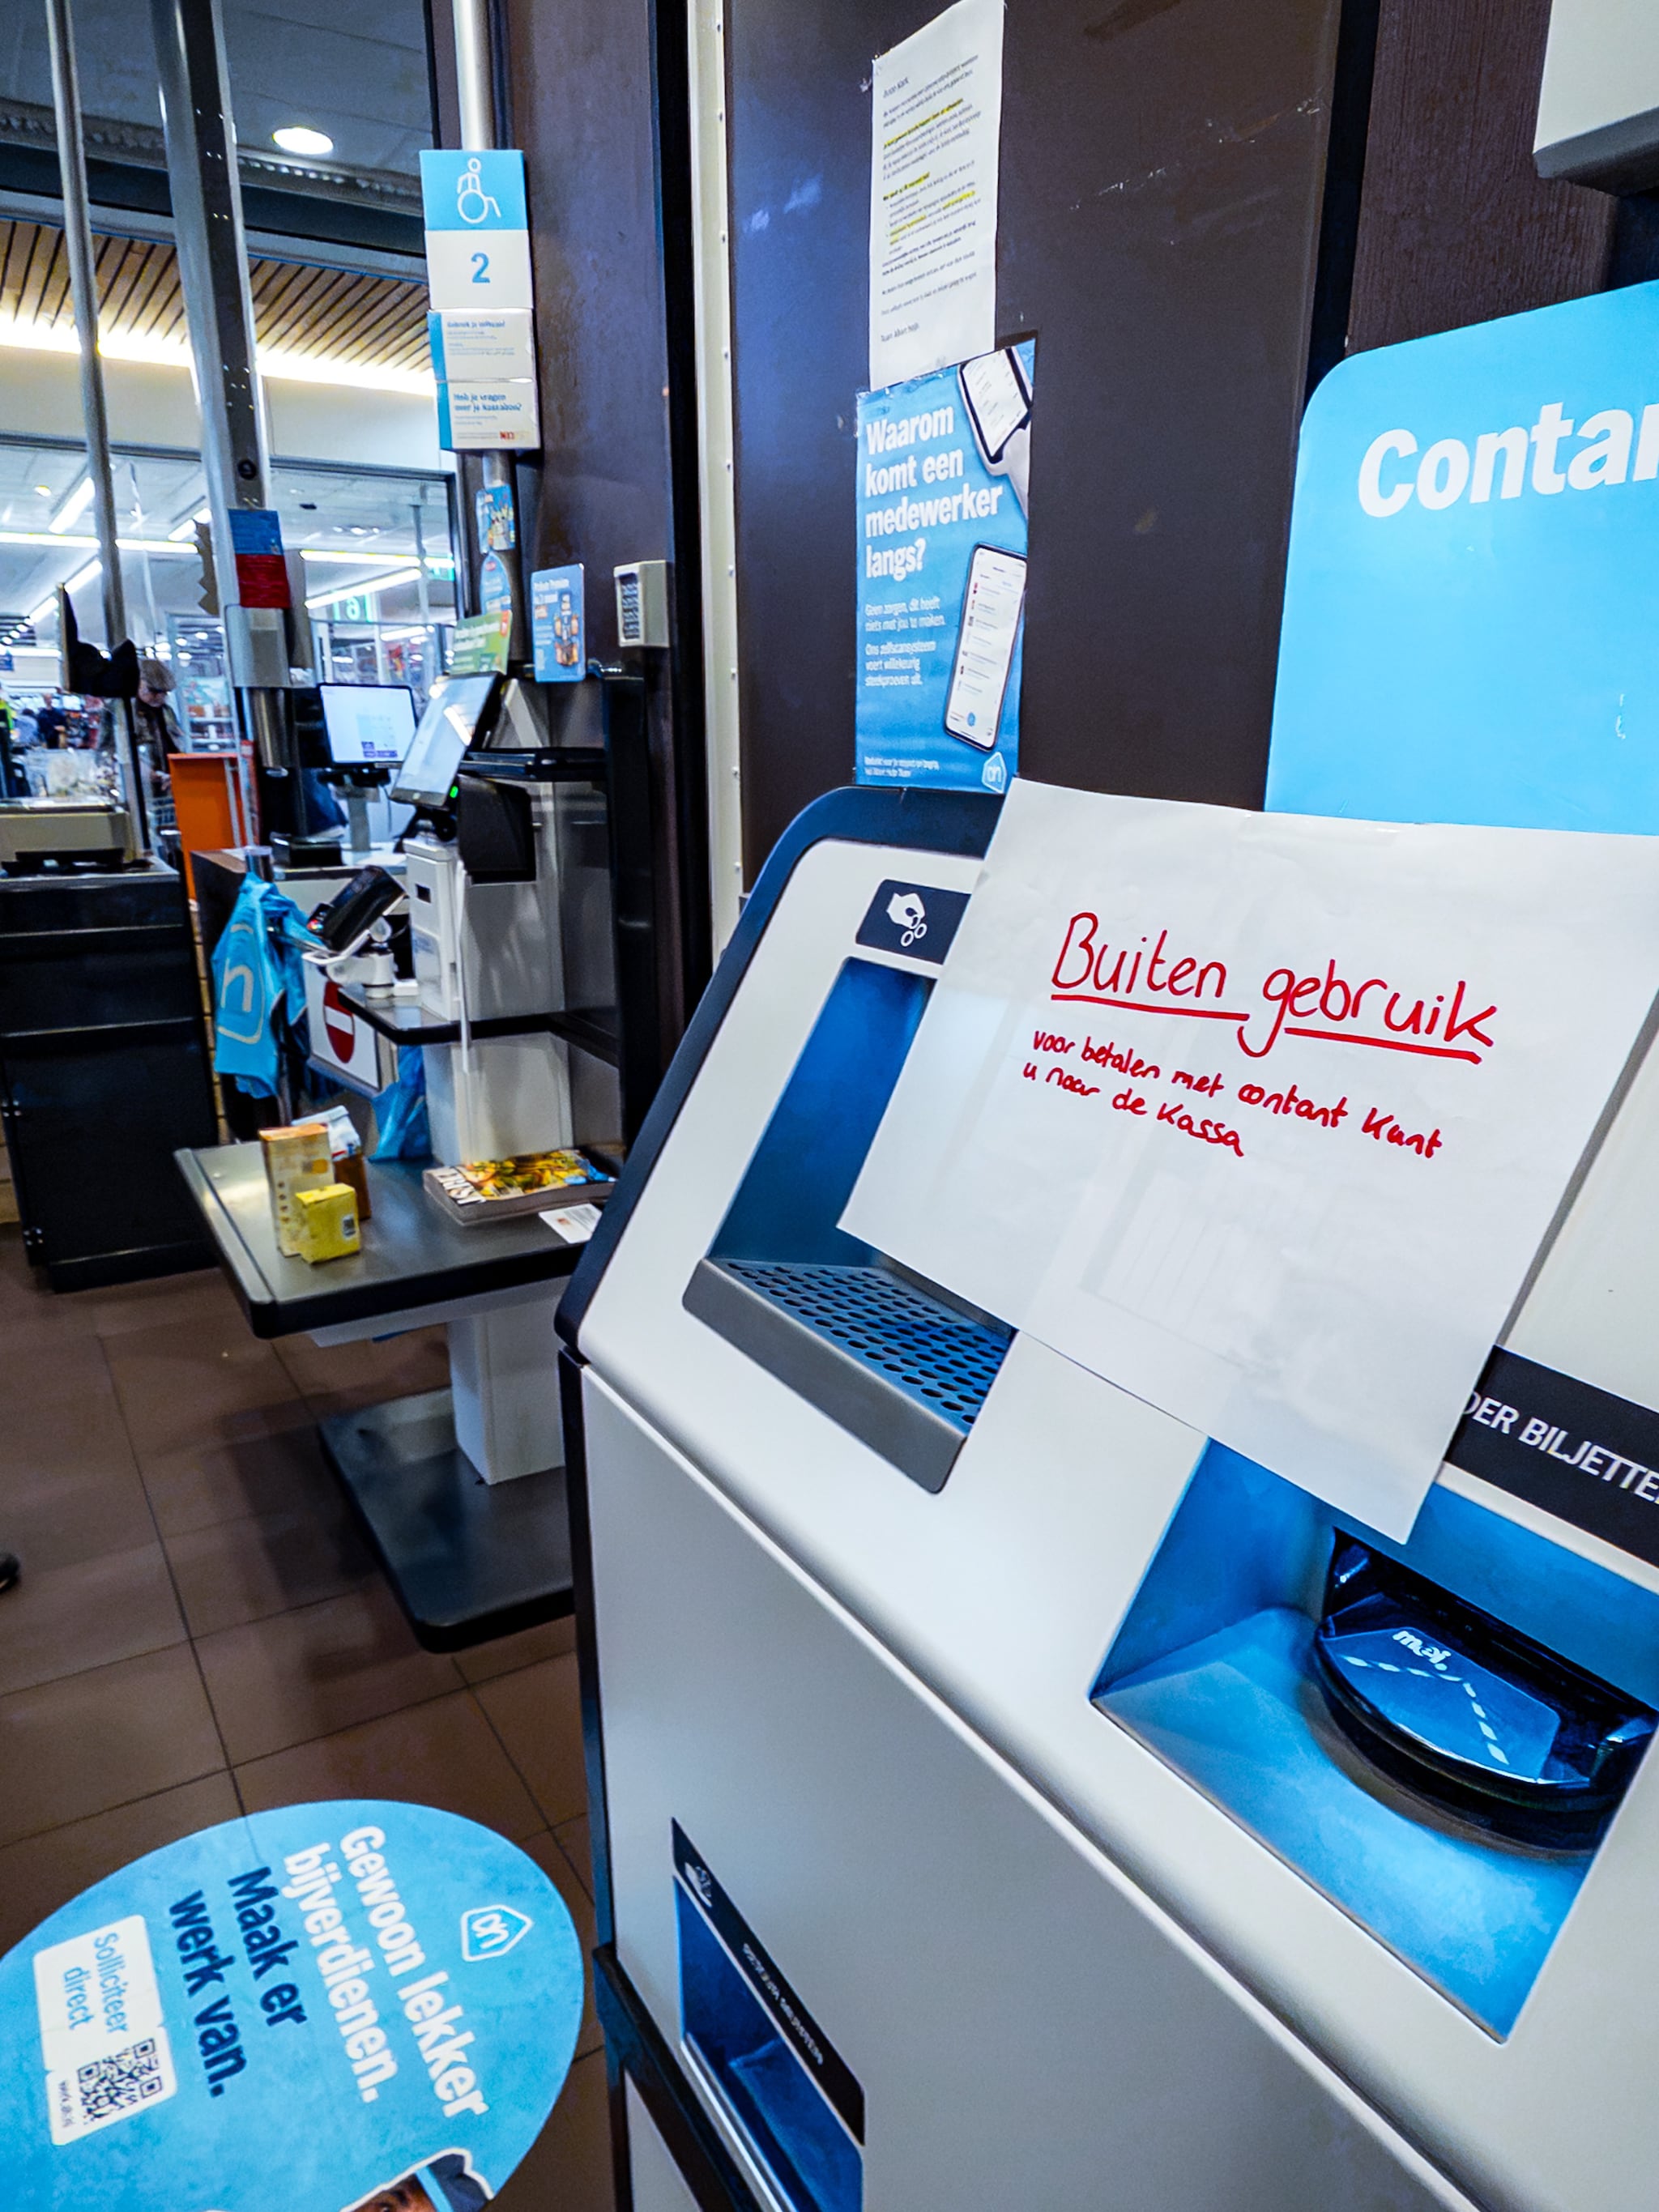
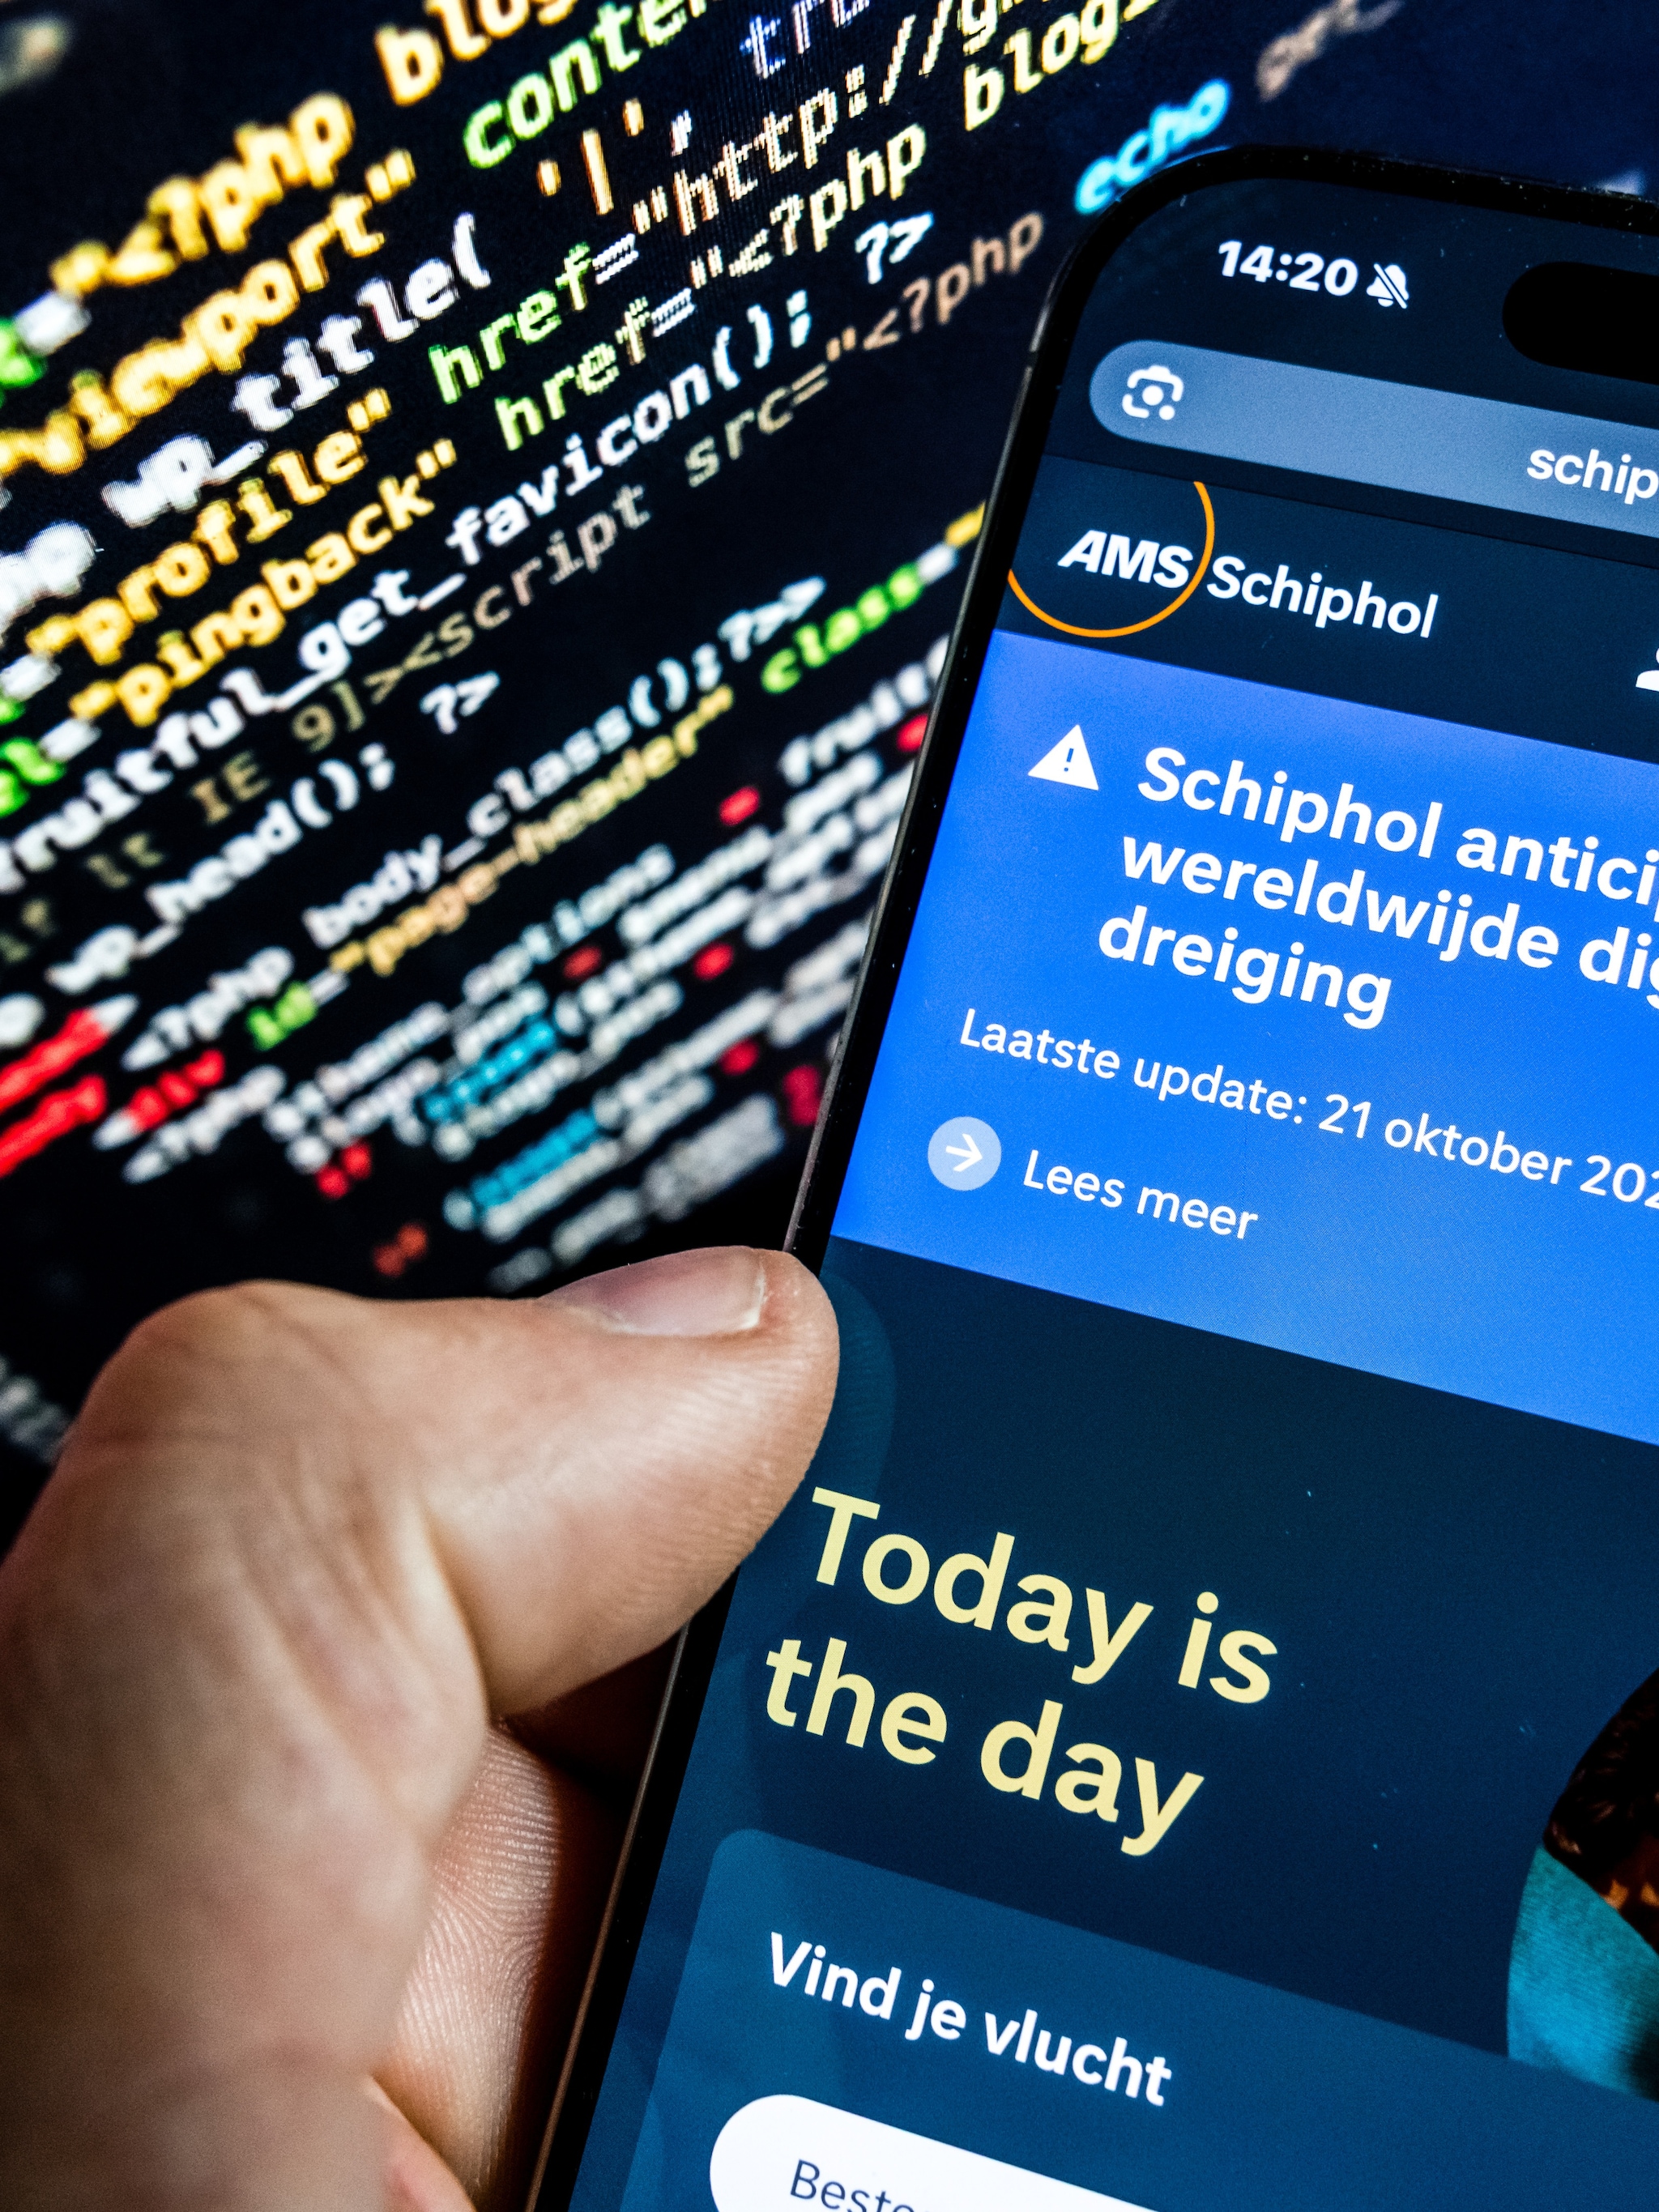
Bedrijven die te maken krijgen met een cyberaanval hebben vaak minder dan een kwartier om in te grijpen. In een oogwenk gooide Ahold Delhaize de websites en apps van Albert Heijn en Etos op zwart toen het bedrijf ‘verdachte activiteiten’ op zijn servers zag. Die beslissing leidde tot lege schappen, maar experts zijn vol lof. „Iedereen in ons wereldje zegt het: ze hebben perfect gehandeld.”
Leuk was het niet, maar door vrijwel alle systemen uit te schakelen heeft Ahold vermoedelijk voorkomen dat gevoelige persoonsgegevens op straat belandden. „Het was een ingrijpende beslissing, maar waarschijnlijk heeft die het bedrijf gered”, zegt Michiel Steltman, oprichter van DINL, de koepelorganisatie van Nederlandse aanbieders van digitale infrastructuur. „Ahold koos bewust voor veiligheid. Dat verdient, zeker in deze economisch onzekere tijden, een groot compliment.”
Magische klik
Dave Maasland, oprichter van ESET Nederland, een van de grootste cyberbeveiligingsbedrijven in Nederland, begrijpt die keuze. Bij veel mensen bestaat er een hardnekkig misverstand over hoe cyberaanvallen verlopen, zegt hij.
„Als mensen denken aan een hack of cyberaanval, denken ze vaak dat iemand een soort magische klik maakt, waarna de hackers ineens binnen zijn en alles weg is”, zegt hij. „Nou, zo werkt cybercrime niet.”
Als cybercrimineel moet je nogal wat stappen ondernemen om tot een succesvolle inbraak te komen, zegt Maasland. „Eerst moet je een manier vinden om binnen te komen. Dat kan doordat software niet is geüpdatet, via een gestolen wachtwoord of een phishingmail. Vervolgens wil je ervoor zorgen dat je ook binnen kunt blijven. Als crimineel ga je dus ook allerlei achterdeurtjes plaatsen.”
Door Ahold Delhaize als doelwit te kiezen, ben je nog niet binnen bij Albert Heijn of Etos. Maasland vergelijkt het met een fysieke inbraak. „Als je bij een gebouw inbreekt, ben je eerst in de portiek. Maar vanuit de portiek moet je nog naar de appartementen op de eerste, tweede of derde verdieping.”
Pas daarna begint volgens hem de zoektocht naar de systemen of gegevens die geld waard zijn. „Je wilt digitale sleutels hebben om op de juiste plekken te komen. Vervolgens ga je op zoek naar informatie. Die moet je dan ook nog downloaden. Dat zijn allemaal stappen die je moet nemen voordat je je einddoel bereikt.”
Geen tijd voor ceo
Zodra beveiligingssoftware een afwijking meldt, telt elke seconde. IT-specialisten moeten doorgaans in een oogwenk beslissen of de stekker eruit gaat. „Dat gaat écht razendsnel. Binnen tien minuten tot drie kwartier kunnen complete systemen al zijn afgesloten”, verduidelijkt Steltman. „Vaak móet dat zelfs.”
Tijd om de top van het bedrijf te raadplegen is er niet, weet Steltman. Hoe langer je de voordeur open laat staan, hoe groter de kans is dat criminelen er met een grote buit vandoor gaan.
„Door alles tijdelijk af te sluiten, voorkom je dat een aanval zich verder verspreidt. Bij twijfel moet je eigenlijk gewoon alles blokkeren”, adviseert Steltman grote bedrijven. Dat is vooral voor concerns financieel een lastige afweging.
Elke seconde telt
De bevoegdheid om direct in te grijpen ligt volgens Steltman bewust laag in veel grote organisaties. „Medewerkers op operationeel of middenmanagementniveau moeten zulke beslissingen direct kunnen nemen. Tijdens een cyberaanval ga je niet eerst de ceo bellen en een spoedvergadering inlassen om te vragen wat je moet doen. Met goede procedures weet iedereen precies wat er moet gebeuren.”
Elke seconde telt, zeggen beide deskundigen. Maasland vergelijkt de digitale beveiliging met die van een bank. „Alle beveiliging is opgebouwd uit lagen. Criminelen moeten die lagen omzeilen. Ze moeten à la Tom Cruise in ‘Mission Impossible’ langs al die laserstralen heen komen.”
Soms wordt een aanvaller pas laat ontdekt. „Het kan zijn dat een crimineel pas bij de achtste of negende laserstraal digitaal wordt gezien. Dan gaat het alarm af”, zegt Maasland op basis van eigen ervaringen. „Zo’n digitale alarmcentrale gaat vervolgens als het ware de digitale camerabeelden terugkijken.”
Lees ook: Waarom we stiekem blij moeten zijn met het cyberincident bij Albert Heijn weten deze experts
Wanneer hard ingrijpen?
Met die ‘digitale camerabeelden’ doelt Maasland op de loggegevens en beveiligingsmeldingen die beveiligingssystemen continu verzamelen. Securityspecialisten reconstrueren daarmee stap voor stap wat een aanvaller eerder op het netwerk heeft gedaan en zoeken naar verdachte activiteiten die aan de ontdekking voorafgingen.
„Dan zie je misschien dat er een dag, een week of een paar uur eerder ook al iets vreemds gebeurde. Soms kun je dan zeggen: dit is aanleiding genoeg. Dit is niet zomaar iemand die iets fout doet. Dit is iemand die in ons netwerk zit.”
Volgens Maasland is dat het moment waarop een bedrijf besluit hard in te grijpen. „Dan kun je zeggen: we sluiten dit systeem of ons hele netwerk van het internet af, omdat we simpelweg nog niet weten op welke andere plekken die aanvaller ook nog zit.”
Dagenlang offline
Dat de apps en websites van Albert Heijn nog de hele week offline waren, heeft een logische reden. „Ik sluit niet uit dat ze in het begin nog niet met zekerheid wisten of hier sprake was van een aanval. Je moet eerst vaststellen of dat inderdaad zo is”, legt Steltman uit.
Daarna onderzoek je welke schade is ontstaan en hoe de aanvallers zijn binnengekomen. „Pas als je precies weet wat er is gebeurd, het lek hebt gedicht en zeker weet dat het netwerk schoon is, kun je de systemen weer opstarten. Dat kost tijd.”
Bij bedrijven die hun detectie minder goed op orde hebben, kunnen aanvallers soms al maandenlang in een systeem zitten voordat ze toeslaan. „Eerst vinden ze een kwetsbaarheid in een systeem. Daarna beoordelen andere groepen criminelen of daar geld mee te verdienen valt.”
‘Stond er een deurtje open?’
Volgens Maasland laat de reactie van Ahold Delhaize zien dat er juist wél naar de signalen is geluisterd. „Het mooie aan Albert Heijn is dat er blijkbaar écht iemand naar die ‘camerabeelden’ heeft gekeken.” Dat is volgens hem lang niet vanzelfsprekend. „Het probleem bij bedrijven is vaker dat ze niemand hebben die die meldingen opvolgt en de ‘camerabeelden’ bekijkt.”
De komende tijd zal volgens hem vooral worden onderzocht waarom de aanvallers überhaupt zover konden komen. „Natuurlijk gaan zij nu uitzoeken: waarom is dit ons niet eerder opgevallen? Was er al een vreemde inlogpoging? Stond er ergens een raampje of deurtje open? Dan moet je de maatregelen aan de voorkant opschroeven. Je wilt voorkomen, signaleren, reageren en herstellen.”
Geen aanwijzingen voor diefstal
Er zijn tot nu toe geen aanwijzingen dat er gevoelige gegevens van klanten of medewerkers zijn gestolen, meldt Ahold Delhaize. Onomstotelijk stellen dat er niets is weggehaald, kan Ahold niet, zegt Steltman. „Je kunt meestal wel bewijzen dát iets is gebeurd, maar je kunt nooit volledig bewijzen dat iets níét is gebeurd. Daarom blijft er bij dit soort onderzoeken altijd een bepaalde mate van onzekerheid.”
De politie laat deze site weten de aangifte van Ahold Delhaize zorgvuldig te bestuderen. De jacht op de hackers is daarmee geopend. Steltman heeft er een hard hoofd in. „Het opsporen van hackers is buitengewoon lastig. Zelden worden digitale sporen achtergelaten. Ook moet worden gekeken of vervolging überhaupt mogelijk is. Dat is een ingewikkeld en langdurig proces.”
Maasland hoopt dat hieruit iets goeds voortkomt. Met name de topvrouw van Ahold Delhaize, Margaret Versteden-van Duijn, is door communicatie-experts geroemd om haar communicatie en deskundigheid. „Hopelijk gaat Albert Heijn zijn lessen delen met de voedselindustrie, misschien nog wel breder. Dit kan zoveel andere bedrijven helpen en wakker schudden.”
Lees ook: Dus toch een hackaanval op Albert Heijn
Niet voor het eerst
Het is overigens niet voor het eerst dat Ahold Delhaize te maken krijgt met een cyberaanval. Eind 2024 drong INC Ransom, een aan Rusland gelieerd hackerscollectief, binnen in de systemen van Ahold Delhaize USA, de Amerikaanse tak. Gegevens van medewerkers van Albert Heijn, Etos en Gall & Gall kwamen toen in handen van hackers.
In een interne e-mail aan betrokken personeelsleden werd gesproken over namen, bankrekeningnummers en het bedrag van de salarisbetaling van begin april 2021, meldde een medewerker van Albert Heijn destijds. Meerdere oud-medewerkers namen toen geschrokken contact op met deze site. Voor klanten en filialen had de hack toen geen impact.
Dit artikel is eerder verschenen in het AD.
Amerikaanse websites Ahold Delhaize stapsgewijs weer online
De Amerikaanse websites van de merken van het Albert Heijn-moederbedrijf Ahold Delhaize komen na alle problemen van afgelopen week door een cyberincident langzaam weer online. Onder meer Food Lion en Giant Food werken weer. Hannaford en Stop & Shop staan momenteel nog wel offline.
Op de website van Giant Food staat een statement waarin excuses worden aangeboden voor de onderbreking van de service. Bij Giant krijgen klanten bij onlinebestellingen van meer dan 75 dollar 20 dollar korting door gebruik te maken van een actiecode.
Ook wordt een actie voor punten voor kortingen verlengd en krijgen klanten extra punten van het bedrijf. Bij Food Lion staat de boodschap ‘we are so back’. Ook daar wordt een coupon van 20 dollar aangeboden bij nieuwe bestellingen.