Twee PHP-patches uitgerold, maar Nationaal Cyber Security Centrum verwacht niet direct alle websites weer online
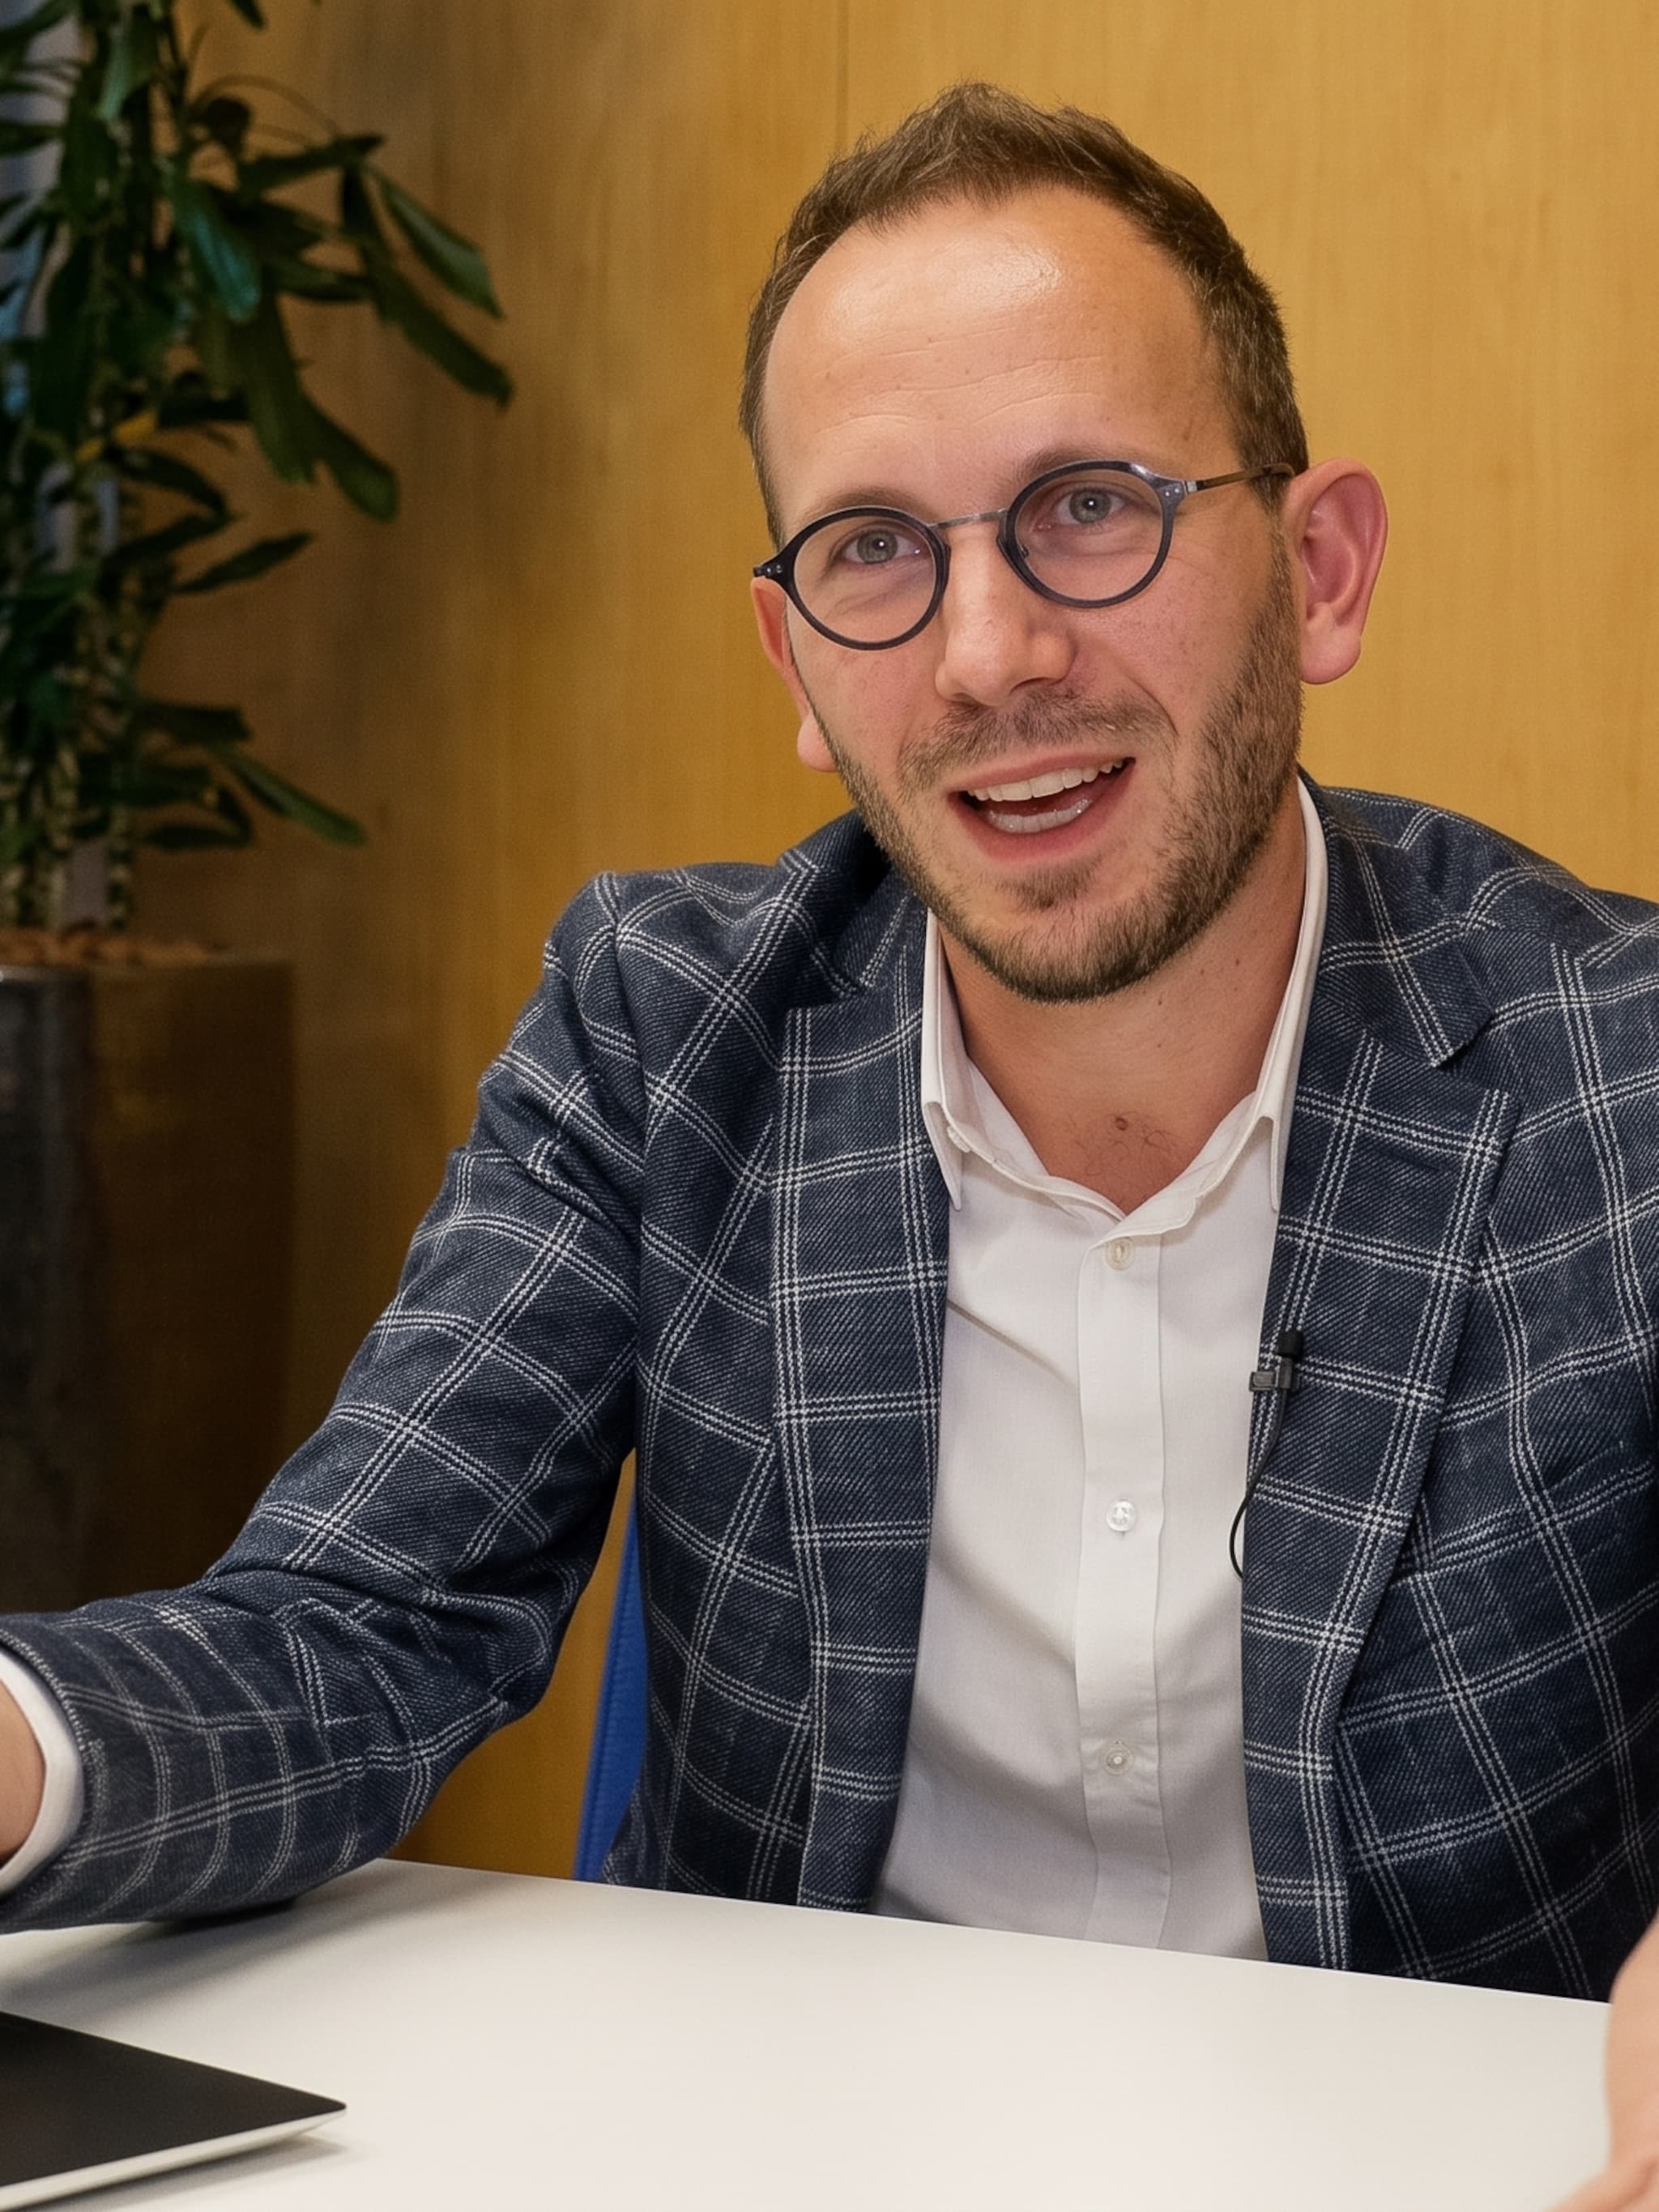
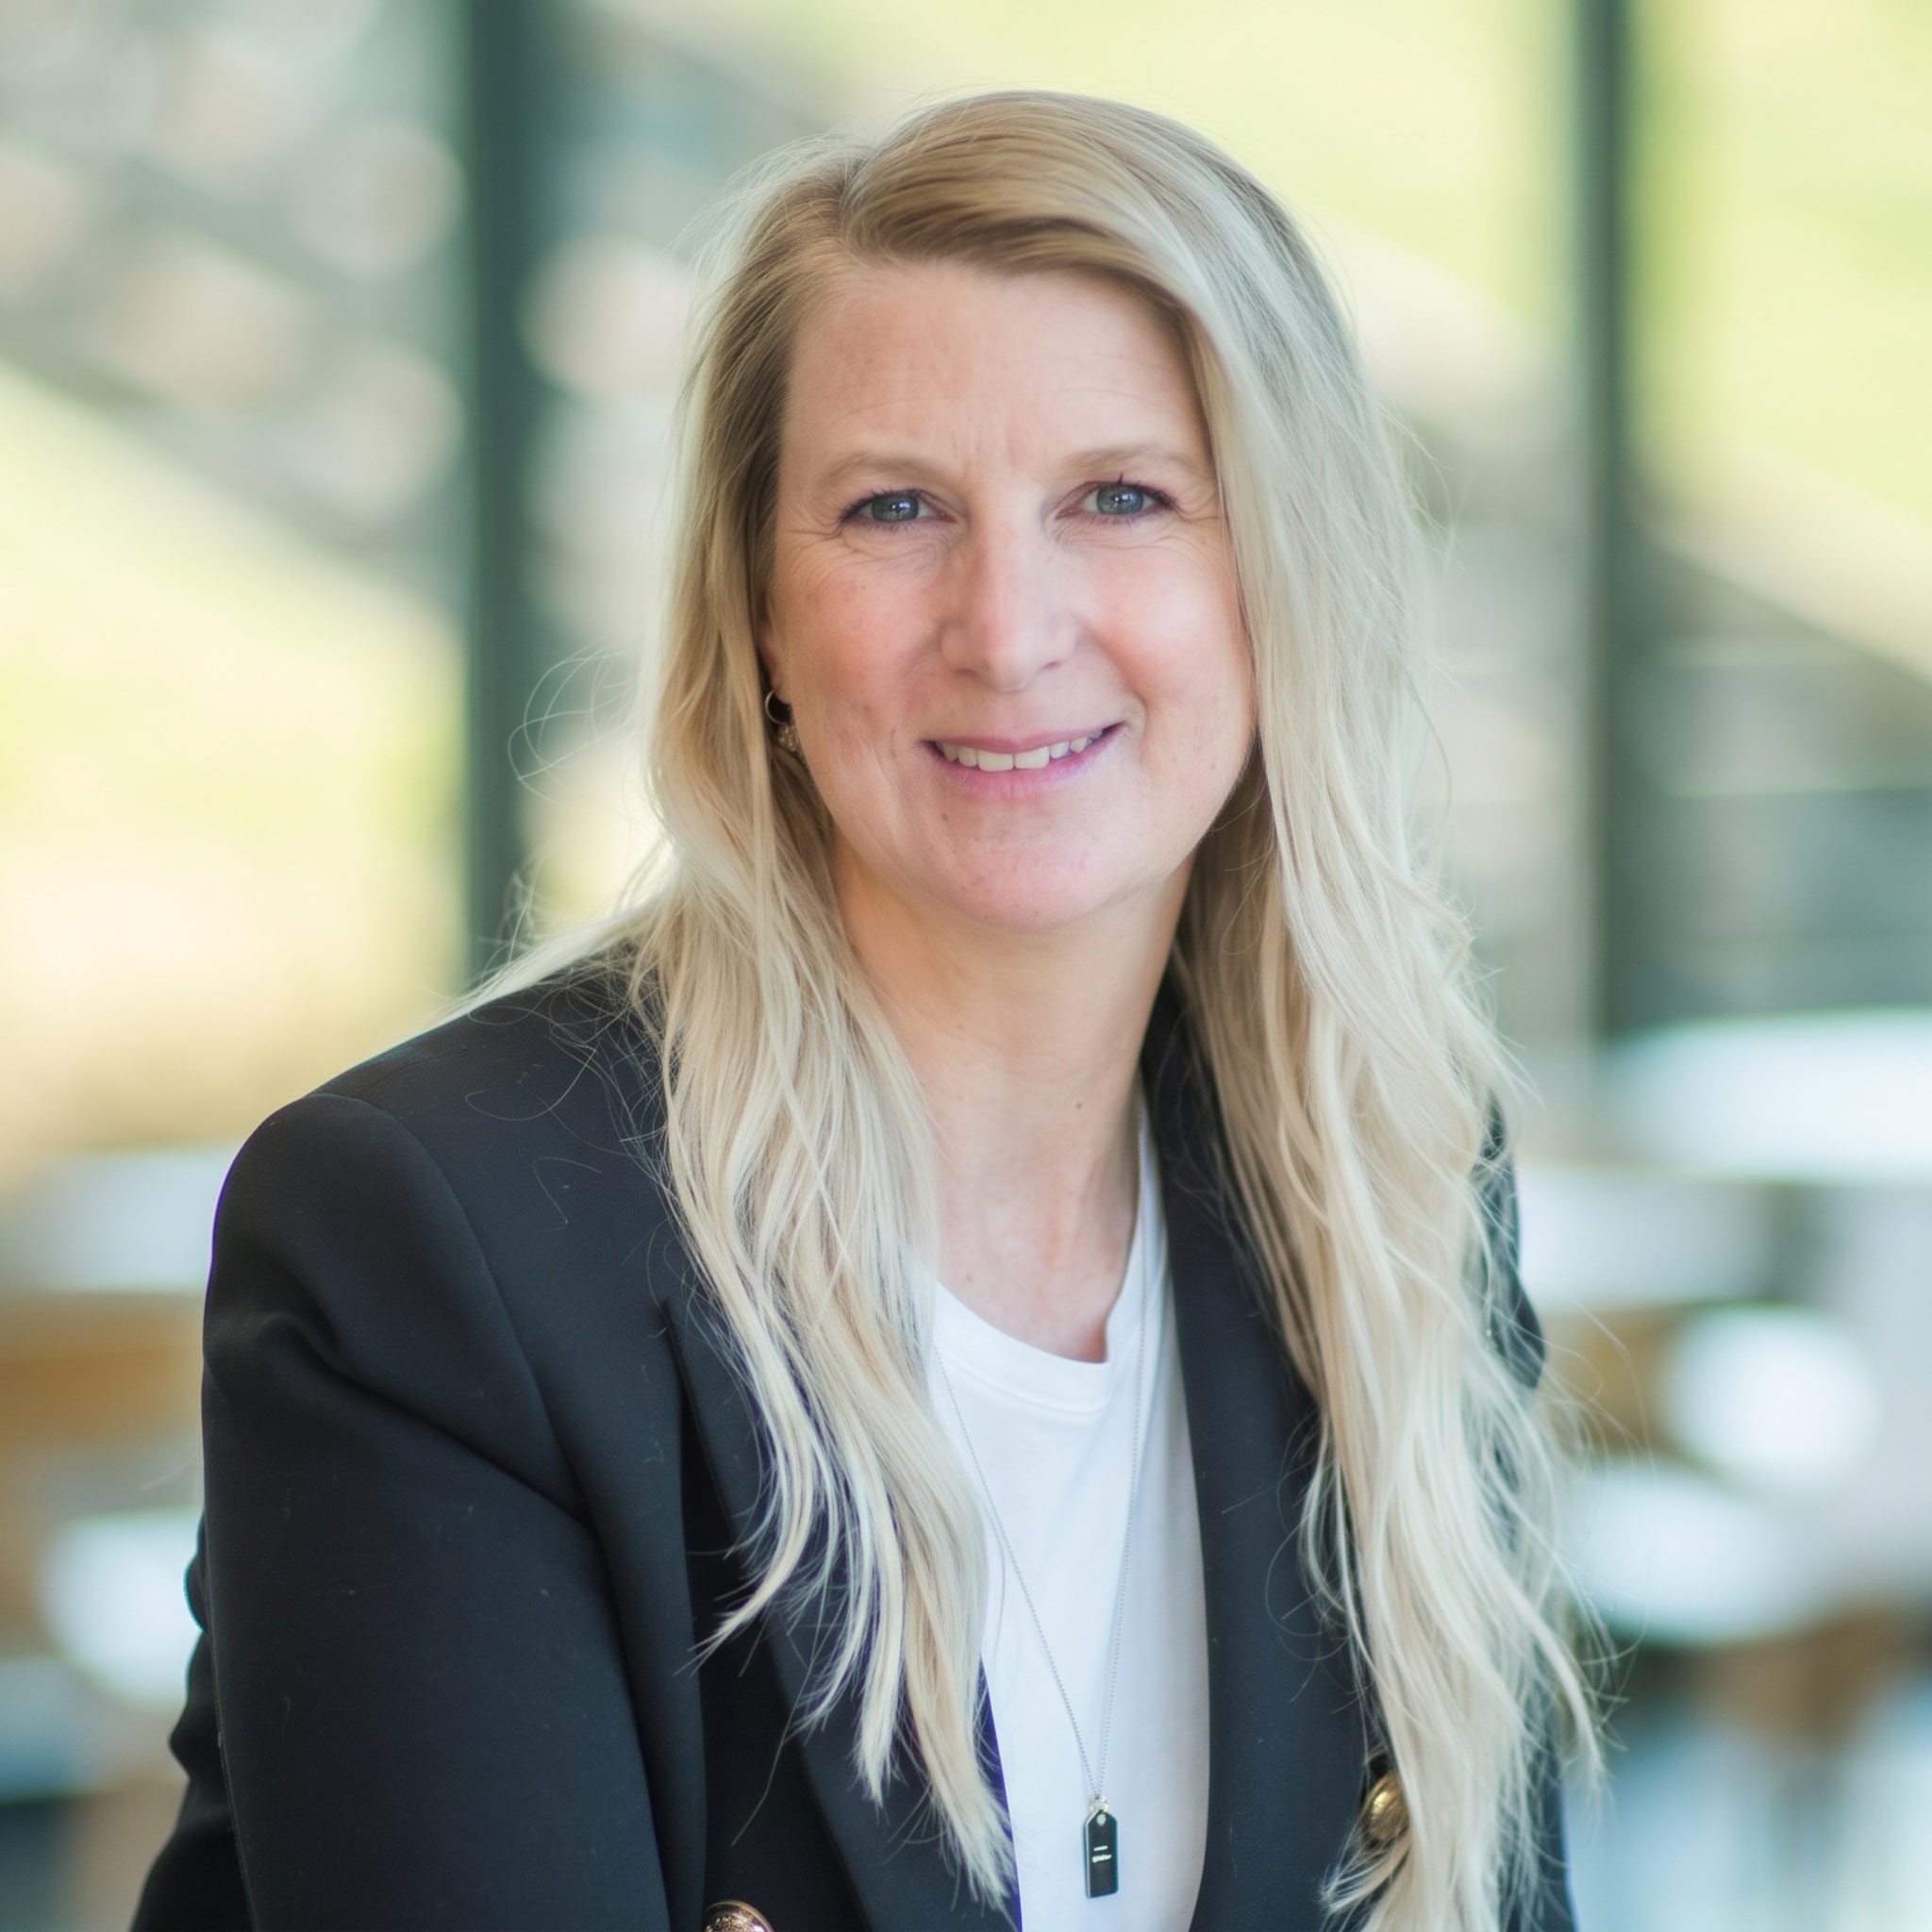
Websites kunnen na het doorvoeren van de belangrijke update om de kwetsbaarheden van PHP op te lossen, mogelijk niet allemaal gelijk weer online. Dat zei Corine Schipper-Derkse, plaatsvervangend directeur van het Nationaal Cyber Security Centrum (NCSC) tijdens een persmoment op woensdag. „Sommige websites kunnen een knop omzetten, maar voor andere websites kan het langer duren. Afhankelijk van welke versie ze gebruiken.”
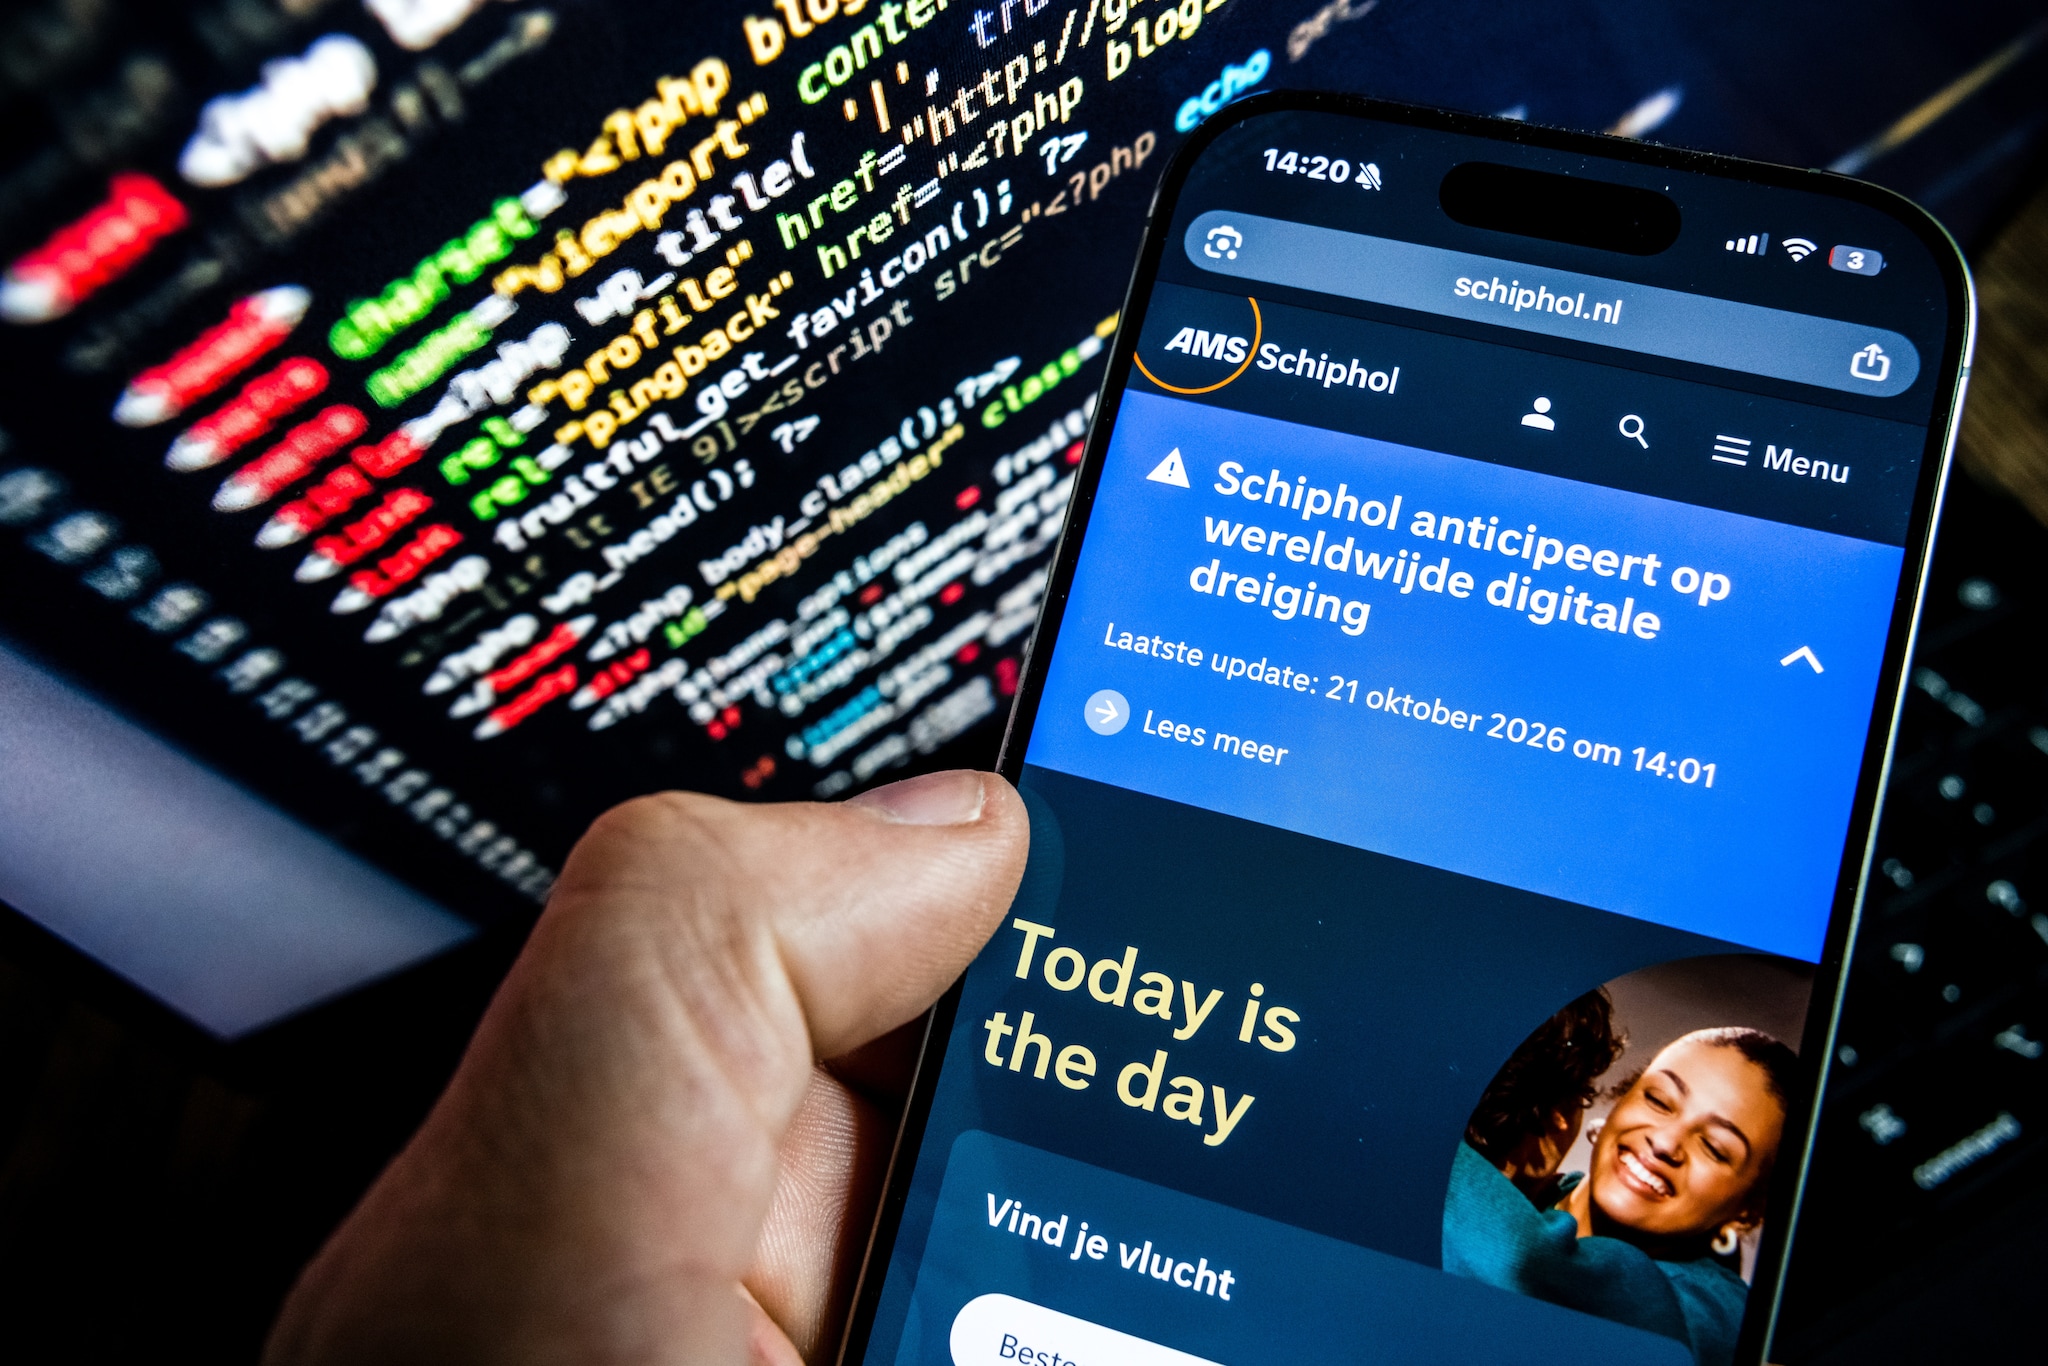
De ontwikkelaars van programmeertaal PHP hebben woensdag twee patches beschikbaar gesteld. Die zijn gemaakt om de ontdekte kwetsbaarheden te dichten. Beheerders van websites hebben het dringende advies gekregen om de reparaties zo snel mogelijk door te voeren. Daarna kunnen veel sites weer online, is de verwachting.
PHP wordt in veel systemen gebruikt. Door de twee kwetsbaarheden zouden kwaadwillenden de controle over een site op afstand kunnen overnemen.
Niet alle sites tegelijk weer online
„Om 16.00 uur is het zaak dat iedereen klaar zit om de patch door te voeren”, zegt Schipper-Derkse. „Dan verwachten we in ieder geval dat de weeffout in de software wordt hersteld en dat websites weer online kunnen worden gezet.” Dat is volgens haar in sommige gevallen een kwestie van minuten of uren, maar kan ook langer duren.
Het is volgens haar ook mogelijk dat er later nog een nieuwe patch beschikbaar wordt gesteld, mocht de eerste niet alle problemen kunnen oplossen. Schipper-Derkse denkt dat er op dit moment wel goed wordt gehandeld door de meeste organisaties. „De kwetsbaarheid is zo breed bekend, ze weten dat het er is.”
Lees ook: Wereldwijde cyberaanval op programmeertaal PHP, patches inmiddels beschikbaar
“Het is aan organisaties zelf een risico-afweging te maken en de systemen offline te halen als dat nodig is”
Corine Schipper-Derkse Nationaal Cyber Security Centrum
Daarbij blijft ze wel benadrukken dat het de eigen verantwoordelijkheid is van bedrijven om hun kwetsbare systemen te beschermen. „Het is aan organisaties zelf een risico-afweging te maken en de systemen offline te halen als dat nodig is.” Het centrum adviseerde al om voorbereidingen te treffen, zodat de patch zo snel mogelijk geïnstalleerd kan worden als deze beschikbaar is.
Elke minuut telt
Het bericht over de kwetsbaarheden is in dit geval gelekt, legt Schipper-Derkse ook uit. „Op het moment dat je weet hebt van een kwetsbaarheid, wil je wachten tot de patch al klaar is voordat het bekend wordt. Dat is niet het geval geweest. Daarmee telt elke minuut en tegelijkertijd is er ook een alternatief, namelijk om sites offline te halen daar waar een risicoanalyse dat uit zou wijzen.”
Lees ook: Meerdere websites offline na cyberaanvallen PHP: een overzicht
Een dergelijke weeffout in de software kan er volgens Schipper-Derkse ‘al tijden’ in zitten. Volgens haar wordt daarom continu gekeken of er updates nodig zijn, zoals dat bijvoorbeeld ook gaat bij mobiele telefoons. Het is daarmee goed mogelijk dat organisaties mogelijk al eerder gevaar liepen, bevestigt ze desgevraagd aan journalisten.
Het NCSC verwacht binnen een uur na het uitkomen van de patch een advies te publiceren.
Bron: ANP
Ontvang elke week het beste van BusinessWise in je mailbox. Schrijf je hier nu gratis in: