Duizenden websites offline na PHP-lek, ervaren CEO waarschuwt: ‘Ik ken genoeg bedrijven die failliet gaan na een hack’
Sommige bedrijven overleven een hack niet omdat de bedrijfstop cybersecurity onvoldoende serieus neemt. Daarvoor waarschuwt serie-ondernemer en CEO Leen Zevenbergen in BusinessWise Weekly. Wat moet je als bestuurder doen om een aanval voor te zijn?
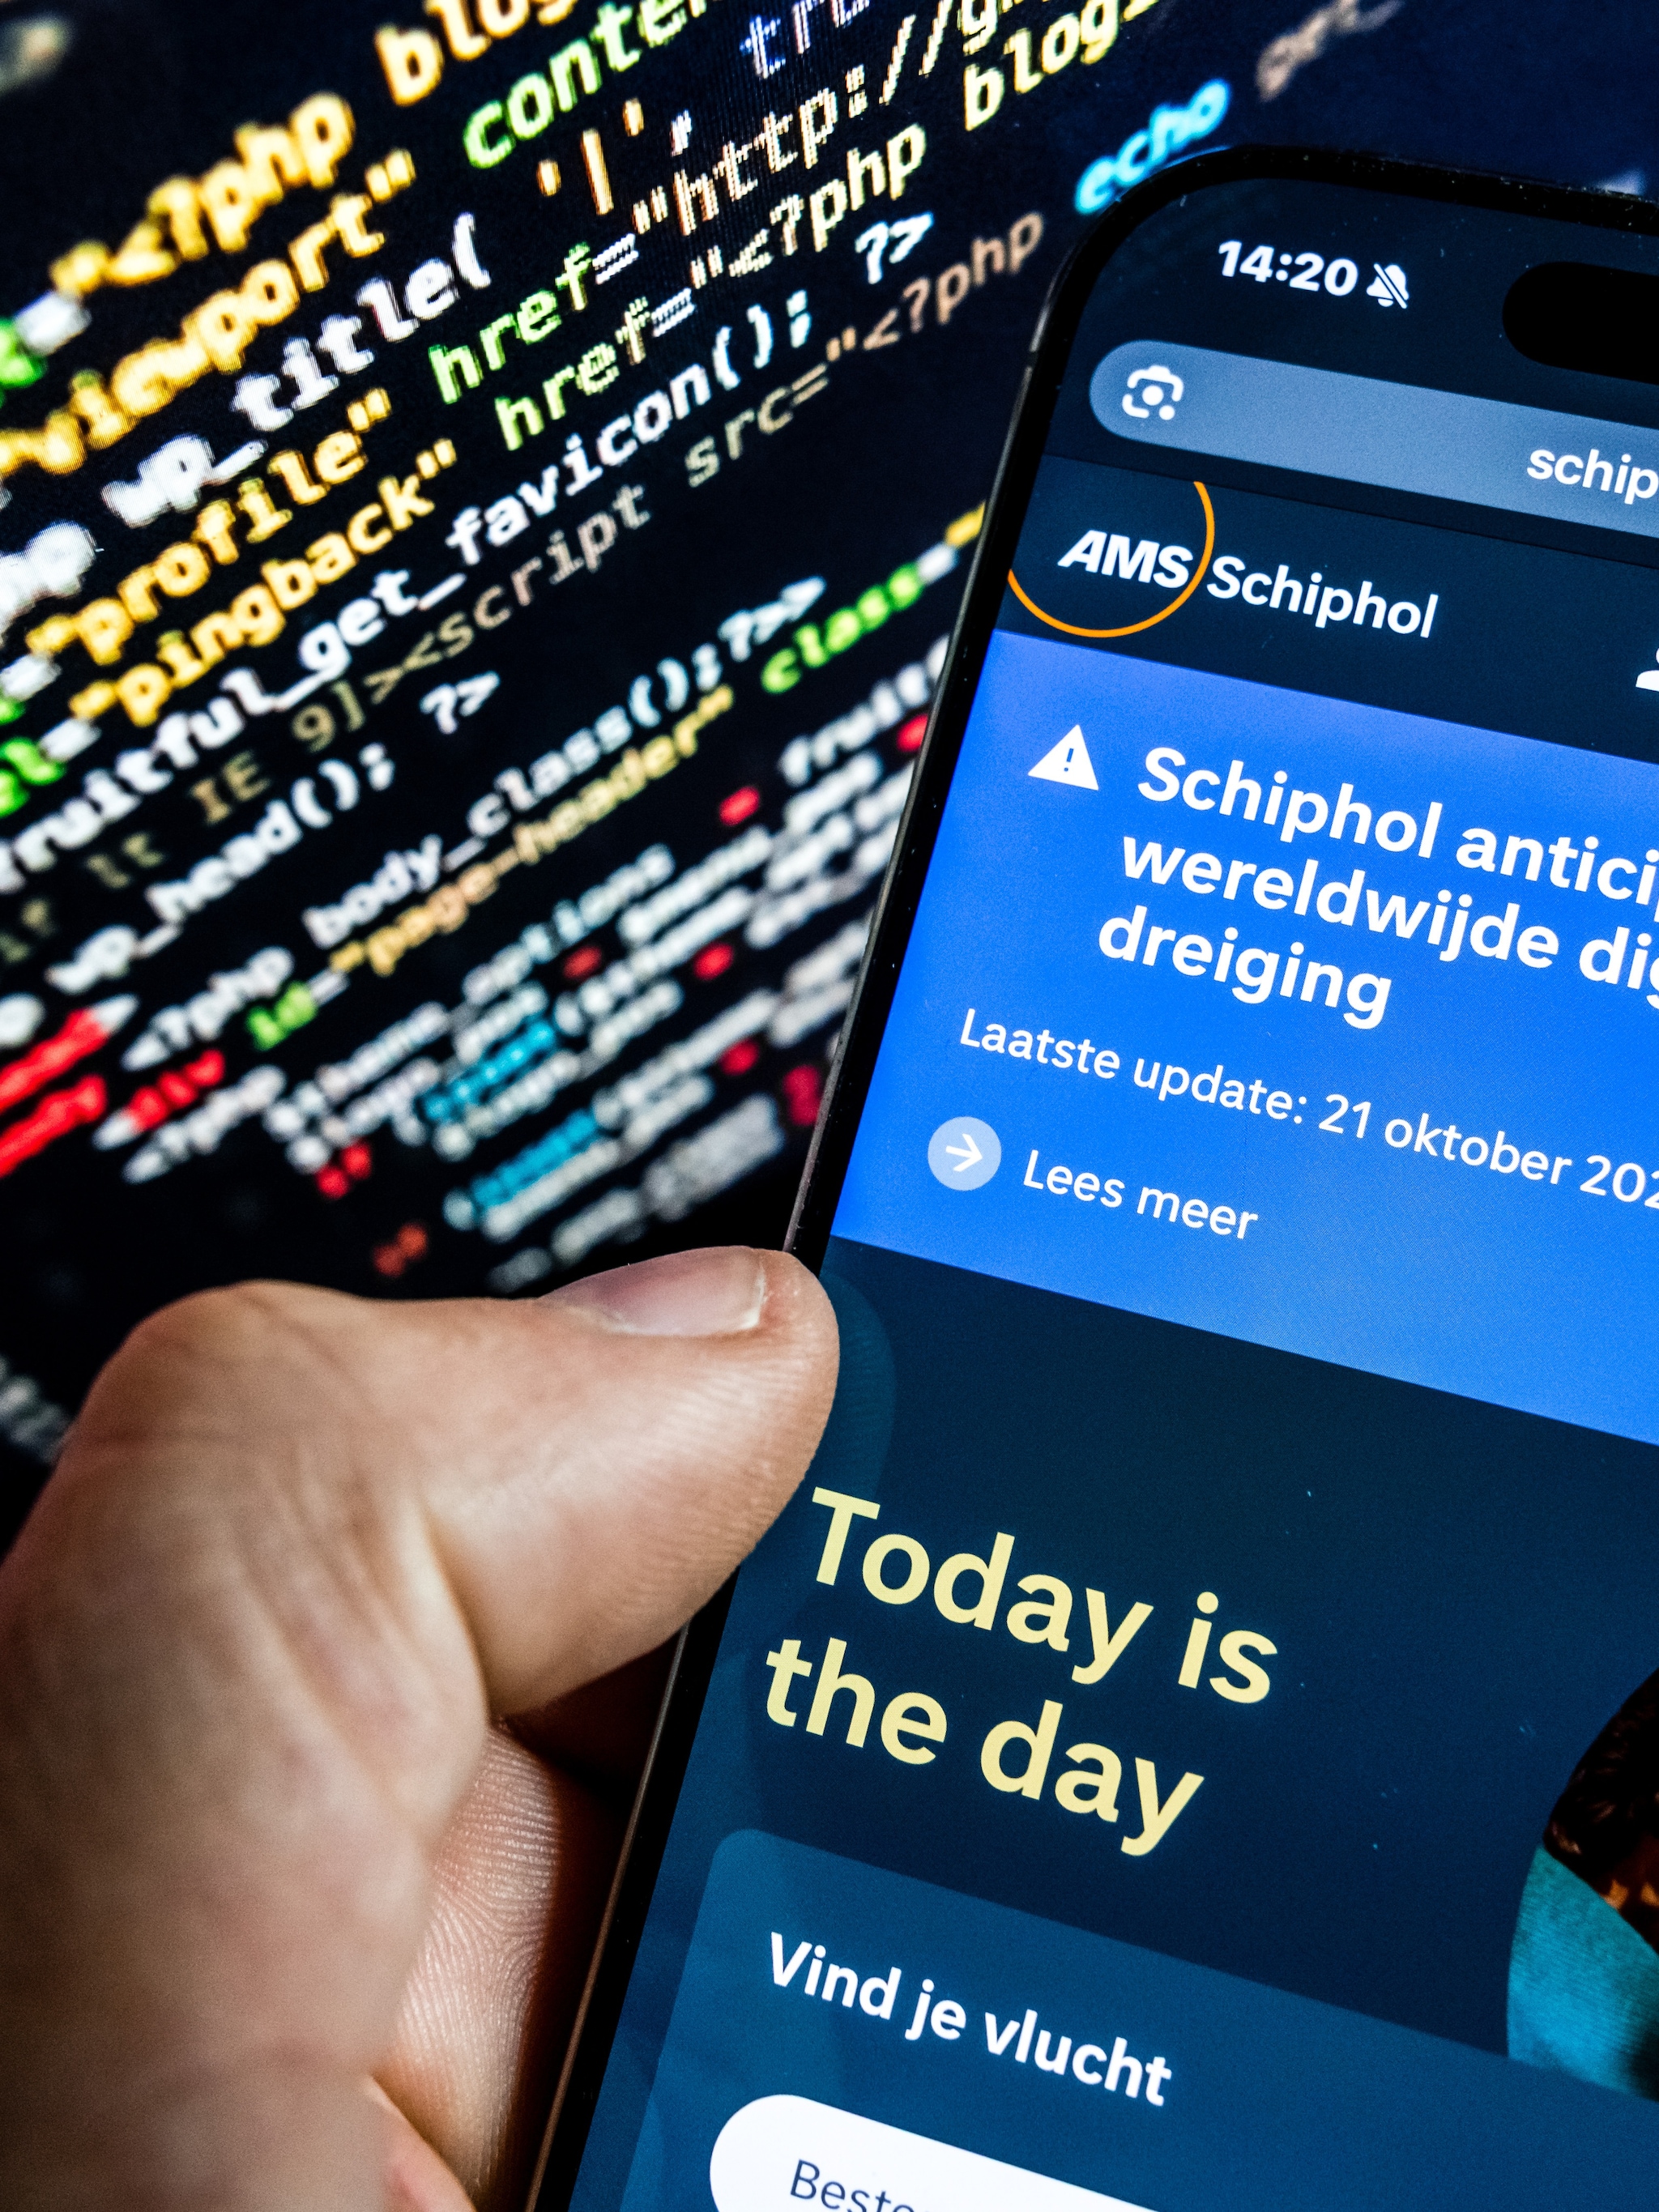
Aanleiding zijn twee ernstige beveiligingslekken van de populaire programmeertaal PHP, waardoor duizenden websites noodgedwongen uit de lucht zijn gehaald. Volgens het Nationaal Cyber Security Center (NCSC) komen de meeste sites weer online, maar het gevaar voor grootschalige hacks zeker niet geweken.
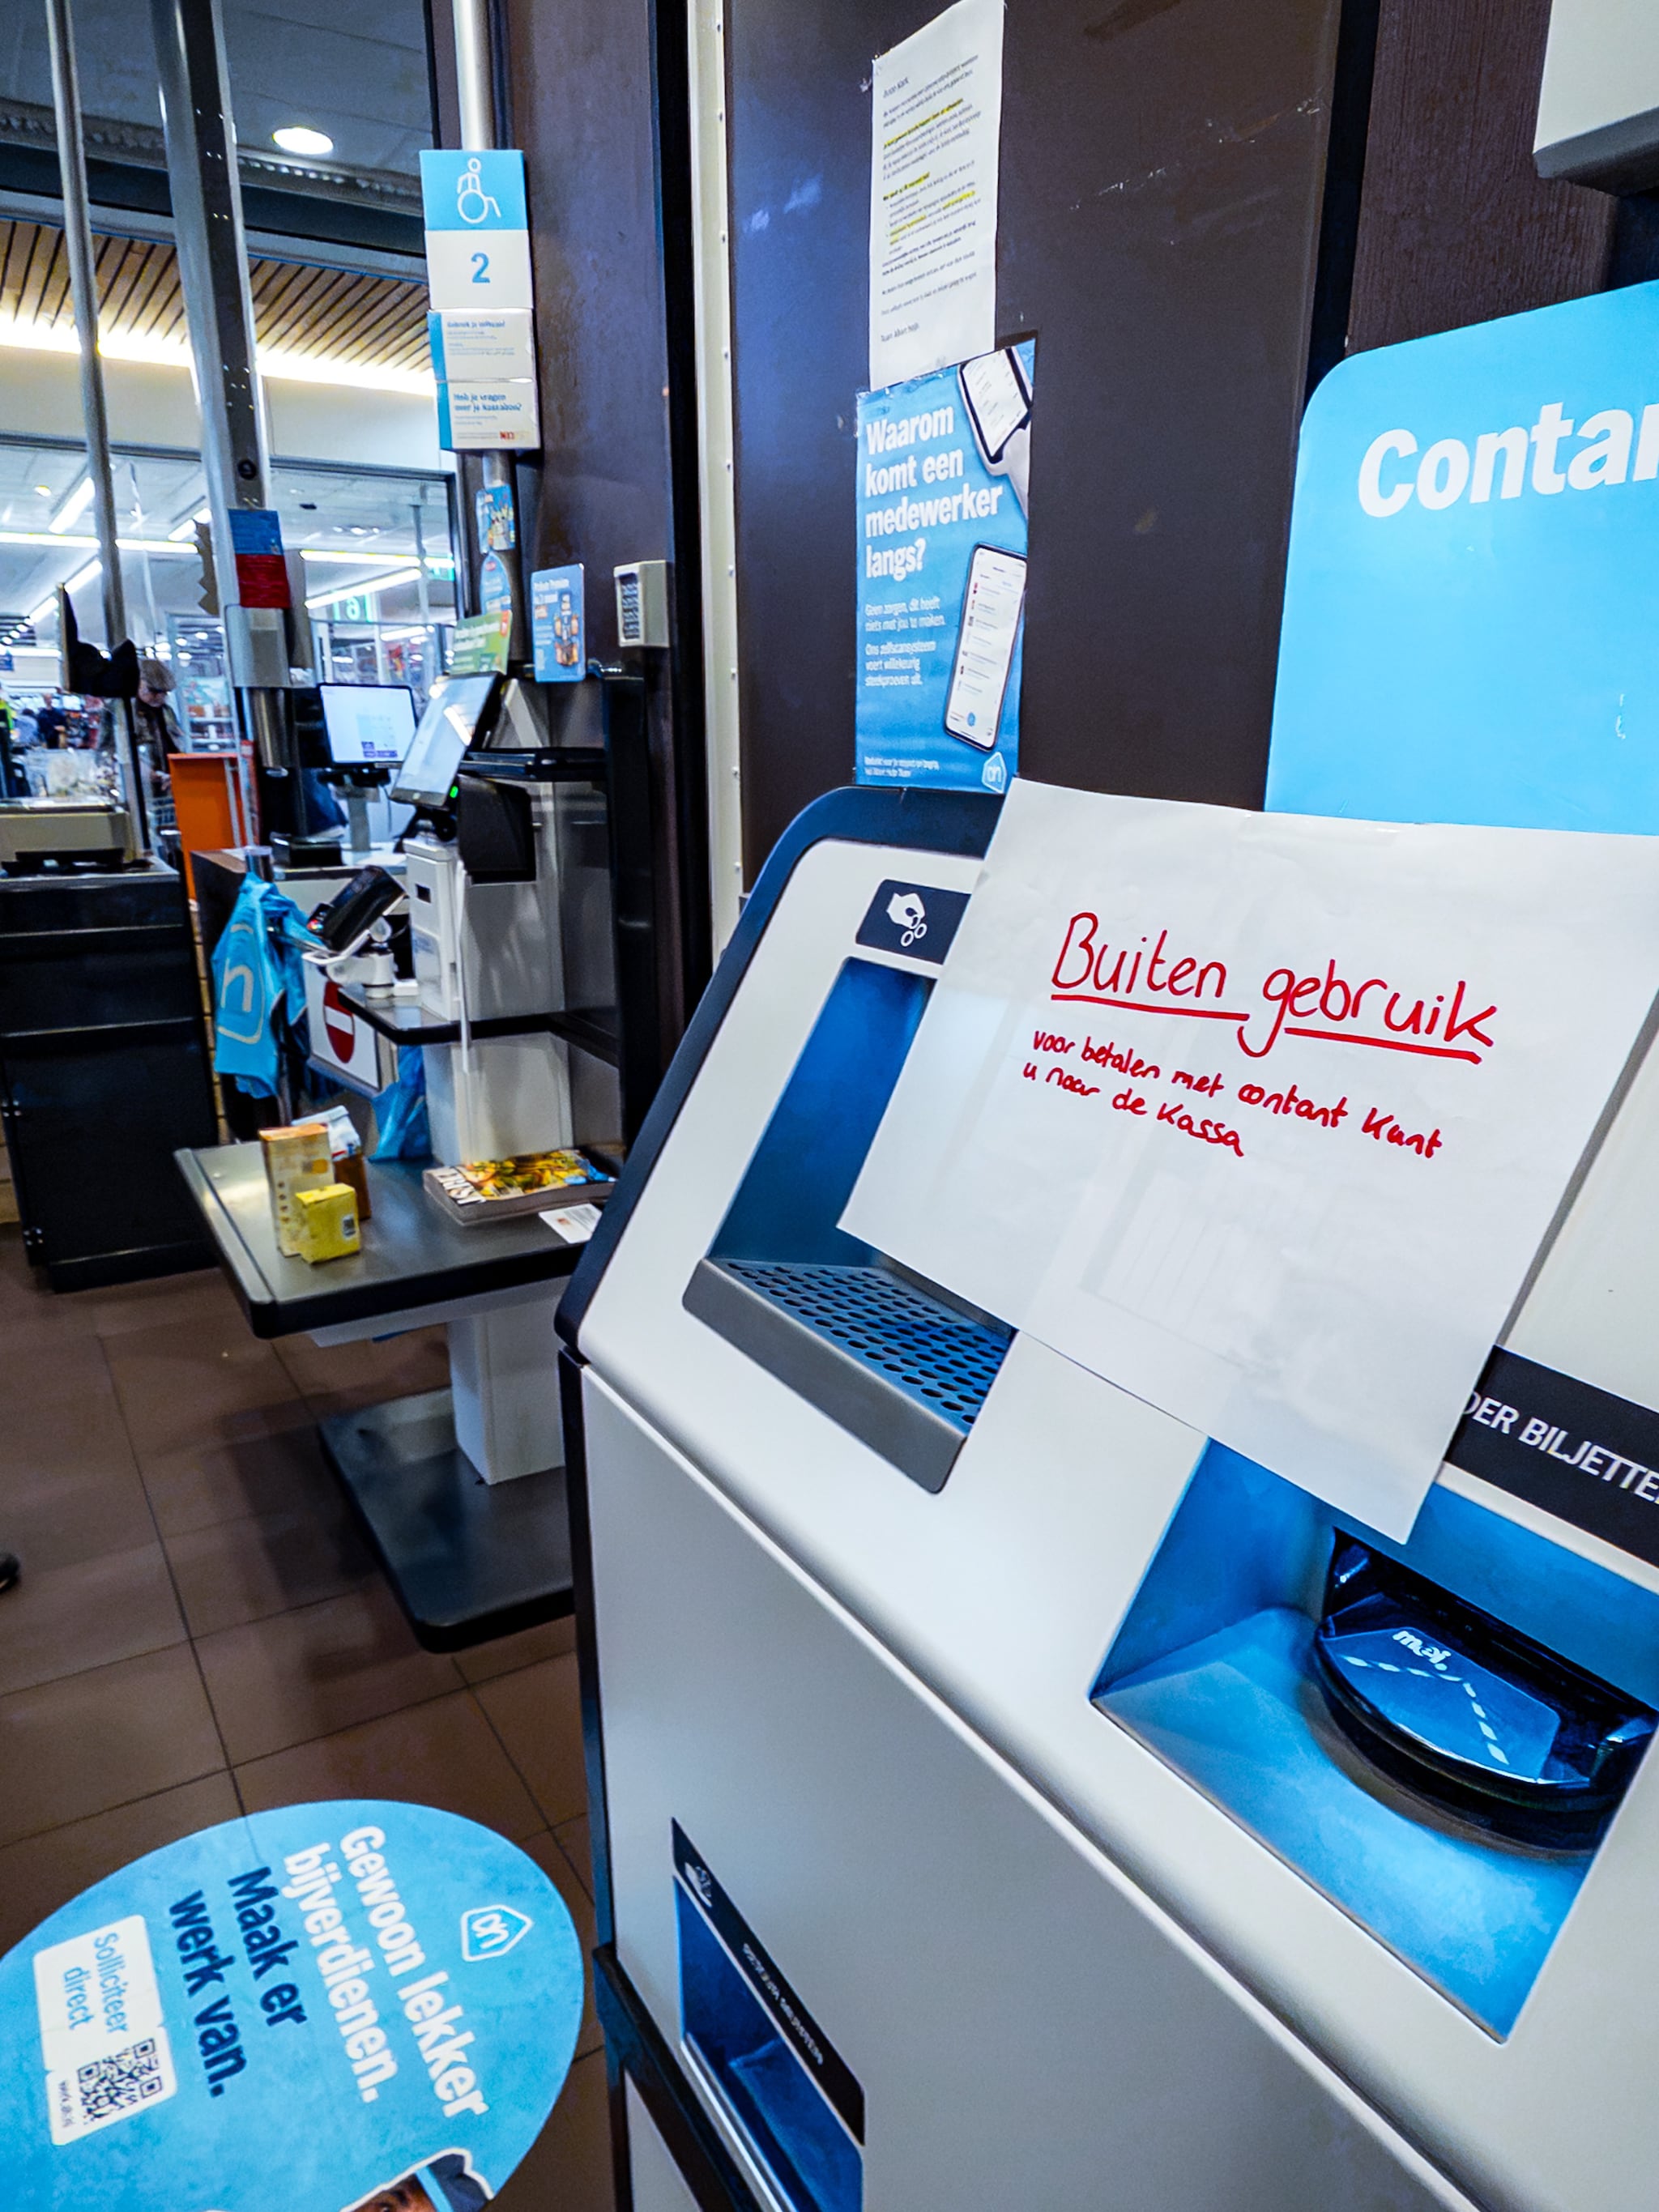
Dat een hack je als bedrijf flink veel geld kost, bewees Albert Heijn een week eerder. Volgens schattingen loopt de inkomensderving in de tientallen miljoenen euro’s en profiteert de concurrentie volop. Hoe moet je als organisatie anticiperen op een ernstig veiligheidlek en hackersdreiging en welke lessen kun je daar als bestuurder uit trekken?
Damla Kartal (Chief Marketing Officer bij Totaalbed) en Leen Zevenbergen (serie-ondernemer en oprichter van B Lab Europe) geven hierop antwoord in BusinessWise Weekly.
‘Cybersecurity hoort thuis op de MT-agenda’
Volgens hen is er allereerst sprake van onderschatting. Voor de meeste bedrijven is de IT-afdeling een losse afdeling die moet rapporteren aan de chief financial officer, terwijl de leider van het bedrijf hierbij niet betrokken is. Dat kan anno 2026 niet meer, betogen beiden. Kartal: „IT moet gewoon onderdeel zijn van je totale strategie. Wat ga je met die data doen en waar sla je het op? Het moet echt op de MT-agenda staan.”
Zodra een lek aan het licht komt en er dreiging is van een hack, dan moet je simpelweg snel schakelen, stelt ze. Het tijdelijk offline halen van een website, ook al kost het op de korte termijn omzet, is vaak de minst slechte optie op de lange termijn. „Dit is het beste langetermijnprobleem dat je kunt hebben. Dan maar één dag plat en zorg dat we alles aan de achterkant recht trekken, dan dat er klantgegevens verdwijnen.”
Lees ook: Meerdere websites offline na cyberaanvallen PHP: een overzicht
Technologische onwetendheid in de boardroom
Zevenbergen heeft ruim veertig jaar ervaring als CEO en ondernemer, zo was hij oprichter van het allereerste AI-bedrijf van Nederland in de jaren tachtig. Hij weet waar hij over praat, want hij gaat naar eigen zeggen altijd uit van de ‘worst case scenario’. Maar dan doen bestuurders veel te weinig.
Hij duidt het PHP-incident als volgt: „Er wordt weer een heleboel paniek gecreëerd om weinig. Maar de risico’s van hacks zijn bij elk bedrijf tamelijk groot, en daar letten bedrijven echt te weinig op. Dat komt omdat bestuurders heel weinig ophebben met technologie, dat is een ver van hun bed show.”
Maar ze moeten er wél pro-actief mee aan de slag, een afwachtende houding is anno 2026 ‘killing’ voor je business. Bovendien liggen er vanuit de overheid steeds meer strengere eisen op het gebied van privacy en databescherming. Zevenbergen: „IT moet op het netvlies staan van elke leider. Het is zijn of haar verantwoordelijkheid.”
“Je kan wel een hele afdeling hebben met honderd man, maar dat is geen garantie voor kwaliteit.”
Leen Zevenbergen
Volgens hem worden ook de gevolgen zwaar onderschat. Een hack kan leiden tot in het ergste geval een faillissement. „Ik ken genoeg bedrijven die failliet gaan na een hack. Klanten lopen weg omdat ze bang zijn dat hun data wordt gestolen.”
Lees ook: Wereldwijde cyberaanvallen PHP, advies Pelle Aardewerk (HP): ‘Direct crisisteam bij elkaar roepen’
Tien jaar oude fouten en de illusie van controle
Extra opmerkelijk aan het PHP-incident is dat de kwetsbare code al tien jaar in het systeem zat, maar door intern gerommel bij de beheerdersstichting nooit was opgelost.
Toch raadt Zevenbergen bedrijven af om nu in paniek over te stappen op andere programmeertalen. „Nee, dat is geen oplossing. Want hoe hebben die andere talen hun zaakjes dan op orde? Ik denk niet dat je als bestuurder paniekerig moet zijn en onmiddellijk gaat overstappen. Zoek eens even uit hoe het nou precies allemaal zit en kijk eens naar alternatieven.“
Zevenbergen adviseert zelf diverse bedrijven als commissaris. ‘Zijn’ bedrijven zijn continu bezig om hun systemen te testen door ethische hackers, juist om rampscenario’s te voorkomen.
Maar hij is ook realistisch: „Zelfs met de grootste IT-budgetten en - teams ben je nog steeds kwetsbaar. Simpelweg omdat de ontwikkelingen razendsnel gaan. Een patch van vandaag is morgen alweer verouderd, want hackers vinden toch wel een achterdeurtje. Je moet supercreatief zijn om je bedrijfsdata apart te zetten om zo min mogelijk gevoelig te zijn.”
Hoe groter het bedrijf, hoe groter het risico, stelt hij, waarbij hij verwijst naar de hack van Albert Heijn. „Het is niet zo dat Albert Heijn met al z’n funding de allerbeste mensen heeft. Er zijn niet zo heel veel briljante techneuten, dus die zijn schaars. Je kan wel een hele afdeling hebben met honderd man, maar dat is geen garantie voor kwaliteit.”
Actiepunten voor bedrijven
In een eerder artikel op Businesswise zijn er aantal actiepunten opgesomd hoe je als organisatie direct kunt handelen.
1. Update-inventarisatie: Controleer direct of alle PHP-omgevingen binnen uw organisatie en bij uw IT-dienstverleners zijn bijgewerkt naar de nieuwste, beveiligde PHP-versie.
2. Log-analyse: Laat het IT-team of uw SOC (Security Operations Center) controleren of er vóór het toepassen van de patch al verdachte netwerkverzoeken of afwijkend servergedrag zijn vastgesteld.
3. Ketenbeheer: Vraag sleutelleveranciers formeel om te bevestigen dat hun gehoste systemen gecontroleerd en beschermd zijn tegen dit specifieke lek.
4. Evalueer de Incident Response: Gebruik dit incident om te evalueren hoe snel uw organisatie beslissingen kan nemen over het tijdelijk platleggen van kritieke bedrijfssystemen in crisissituaties.
En: hoe verliep de communicatie vandaag binnen het bedrijf? Wist iedereen wat er speelde en wat wel en niet te doen...?
Naschokken opvangen en vertrouwen herstellen
Albert Heijn likt zijn wonden met een geschat omzetverlies van tussen de 120 en 150 miljoen euro. Volgens Zevenbergen zal de grootgrutter het vertrouwen snel herstellen ook omdat ‘mensen gewend zijn aan hun winkel’.
Damla brengt de volgende nuance aan: „Als er zoiets gebeurt, is het vanuit de klant natuurlijk eerst belangrijk om op te lossen wat er aan de hand is, dan om je excuses te maken en ook echt transparant te zijn over wat er gebeurd is. Daarna ga je kijken hoe je klanten kunt terughalen. Dat kan alleen werken als je heel eerlijk bent over de oorzaak en hoe je het gaat voorkomen. Anders strooi je met korting, maar het langetermijnvertrouwen dat je had is weg en dat moet je terug gaan bouwen.”
Beluister hier de aflevering van Businesswise Weekly:
BusinessWise Weekly is elke donderdag om 17.00 uur live te horen op New Business Radio en wordt op vrijdag om 12.00 uur herhaald. Je kunt de uitzending ook als podcast beluisteren.
Ontvang elke week het beste van BusinessWise in je mailbox. Schrijf je hier nu gratis in: